
|
2026年9月に公表されたデジタル庁のガバメントソリューションサービス(GSS)への不正アクセス事案が話題になっています。また、それと同時期に起きている民間企業や公的機関における情報漏洩事案に対しても、多くの懸念が上がっています。
デジタル庁の事案については、別の個人ブログ『デジタル庁GSS事案から考える「政府共通基盤の責任と権限のアーキテクチャ」』で具体的な改善案等を提唱しています。 上記のブログで解説している通り、今回の事案を考える上では「どのようなセキュリティ技術を導入すれば攻撃を防げるのか」という問題だけではなく、「侵入された場合に、どのように被害を限定し、事実を把握し、責任を追跡し、再発防止につなげるのか」という、国家としてのサイバーレジリエンス(耐性や回復力)の問題が重要だと考えています。 そして、この問題をさらに重要にしているのが、オープンモデルを含む生成AIの急速な普及です。生成AIによって、公開情報やソースコード、システム構成、設定上の不備などを分析する能力が広く利用可能になり、攻撃者が脆弱性を発見し、攻撃を準備・実行するまでの時間と規模が変化しつつあります。 このような時代に、政府のデジタル基盤はどのように設計されるべきなのでしょうか。 そのことを考えるために、今回はエストニアの事例を取り上げます。 エストニアは、行政のデジタル化やサイバーセキュリティの先進国として紹介されることが多い国です。しかし、当然ながら、エストニアもサイバー攻撃を免れているわけではありません。 むしろ、政府のデジタル基盤を考える上で重要なのは、「エストニアでも重大な侵害が発生した」という事実と、その後にどのように対応し、そこから何を改善してきたのかを見ることです。 2020年11月、エストニアの経済通信省、社会省、外務省の政府ITインフラが、類似した手法によるサイバー攻撃を受けました。 Estonian Ministries Report Cybersecurity Incidents and Data Breach | RIA Trends and challenges in Cyber Security 4th Quarter 2020 | RIA 後の調査では、この攻撃によって経済通信省から約350GBのデータが窃取され、社会省の関連機関ではCOVID-19感染者9,158人に関する情報にもアクセスされたことが確認されています。一方、エストニア政府によれば、国家機密(関係法令で定義されている)そのものは侵害されませんでした。 これは、エストニアの政府情報システムにとって、非常に重大な侵害事例でした。そして、この事件は「GRU(ロシア軍参謀本部情報総局)という高度な攻撃者に狙われた」という一言だけでは説明できません。 1.最初の問題は、エストニア側の脆弱性だった 当時のエストニア情報システム庁(RIA)の年次報告を見ると、攻撃の入口について非常に興味深い事実が記録されています。 Cyber Security in Estonia 2021 | RIA First, the web servers were scanned. If a vulnerability was discovered through a technical .git catalogue which had remained public by accident, malicious code was uploaded through that. (Page 14) 3つの攻撃には共通したパターンがありました。 攻撃者はまずWebサーバーをスキャンし、サーバーの設定上の弱点を探しました。その過程で、誤って公開状態になっていた技術的な.gitディレクトリからシステムに関する情報を取得し、そこから悪意のあるコードをアップロードしてサーバーへのアクセスを確保していました。侵入後、攻撃者はサーバー上で取得できるデータを持ち出し、さらに内部へのアクセス方法を探していました。 RIAは、この攻撃を「その年の最も痛い教訓」と位置付けています。 この事件を単純に、「エストニアの高度なデジタル国家が、GRUの高度な攻撃によって破られた」と理解するのは適切ではありません。 攻撃者側に高度な情報収集・攻撃能力があった一方で、エストニア側にも、Webサーバーの設定、不要な情報の公開、脆弱性管理などに改善すべき点が存在していたのです。 RIAは当時の教訓として、
などを情報セキュリティ管理者に求めています。これは現在の政府情報システムにも通じる重要な教訓です。「高度な攻撃者を想定すること」と「自分たちのシステムに存在する基本的な脆弱性をなくすこと」は、別の問題です。 2.被害を発見し、CERT-EEにつないだ では、この攻撃はどのように発見されたのでしょうか。 経済通信省では、職員が自分のコンピュータ上で通常とは異なる異常に気付きました。当初は当時広がっていたマルウェアを疑いましたが、駆除を試みても問題が解消しなかったため、エストニア情報システム庁(RIA)のインシデント対応部門であるCERT-EEに報告しました。そこで調査を進めた結果、問題は一台のコンピュータに限定されていないことが判明しました。 政府機関のシステム内部にバックドアが設置され、大量のデータが外部に持ち出されていたことが分かったのです。 RIAによれば、経済通信省から窃取されたデータは約350GBに及び、戦略文書、業務資料、職員情報、企業との通信などが含まれていました。さらに、攻撃の痕跡を分析すると、同様の手法が社会省、外務省などにも使われていることが分かりました。 社会省関連では、COVID-19感染者9,158人に関する情報が取得されました。社会省側の対応では、Health and Welfare Information Systems Centre(TEHIK)が8時間以内にシステムへのアクセスを制限しています。 ここには重要なポイントがあります。 最初の侵入を防げなかったとしても、異常を発見し、インシデント対応組織に報告し、被害範囲を調査し、他の政府機関への影響を確認することができれば、被害の拡大を抑えることができます。 サイバーセキュリティは、入口で攻撃を100%防ぐことだけではありません。 3.4年後に、攻撃者まで特定された さらに注目すべきなのは、この事件が「侵入されて終わり」ではなかったことです。 エストニア内部保安庁(KAPO)と国家刑事警察は、その後も捜査を継続しました。 2024年9月、エストニア当局は、2020年にエストニア政府機関を攻撃した主体について、ロシア軍参謀本部情報総局(GRU)第29155部隊との関連を公式に発表しました。捜査にはエストニアだけでなく、10か国・14機関による国際的な協力も関わっていました。 A GRU military unit launched cyberattacks against Estonian authorities | Kaitsepolitseiamet(KAPOによる公式発表) その結果、当時GRU第29155部隊に所属していたとされる3人、 Yuri Denisov(ユーリ・デニソフ) Nikolay Korchagin(ニコライ・コルチャギン) Vitaly Shevchenko(ヴィタリー・シェフチェンコ) が攻撃に関与した疑いのある人物として特定されました。エストニア検察の請求を受け、ハリュ県裁判所は3人に対する欠席逮捕状を発出し、国際手配につながっています。 Office of Public Affairs | Five Russian GRU Officers and One Civilian Charged for Conspiring to Hack Ukrainian Government | United States Department of Justice(米国司法省による起訴についての発表) これは、単に「IPアドレスから犯人を特定した」という話ではありません。技術的なインシデント対応から始まり、複数の政府機関による捜査、国際的な情報共有、情報機関による分析、検察・司法手続へとつながった結果です。 エストニアの2025年サイバーセキュリティ年報では、この事案について、エストニアが国家支援型サイバー攻撃を具体的な個人まで公式に帰属させた初めての事例と説明しています。 RIA:Cyber Security in Estonia 2025 4.この事件からエストニアが学んだこと この事案で重要なのは、「GRUを特定できた」という結果だけではありません。エストニア自身が、この事件を通じて自国の情報システムに存在する弱点を認識し、その後のサイバーセキュリティ対策に反映させています。 KAPOは2024年の発表で、国家のサイバーセキュリティを維持するためには、「人とシステムの双方に依存する脆弱性を継続的に発見・修正する必要がある」としています。具体的には、システムの近代化、セキュリティ脆弱性の定期的な修正、ネットワークの分離、多段階認証などを挙げています。 具体的な対応方法については、『デジタル庁GSS事案から考える「政府共通基盤の責任と権限のアーキテクチャ」』で紹介していますが、 エストニアはもともと、IDカード、Mobile-ID、Smart-IDなど複数の独立した(または準独立した)プロバイダがeIDAS準拠で運用されており、端末の信頼性確認、条件付きアクセス、アプリケーション単位の認可などを組み合わせています。つまり、一つの認証機構が突破されたことが、そのまま広範な内部アクセスの許可につながらない構造です。 侵入や認証バイパスそのものを防げなかったとしても、保守運用アカウントによる大量のファイルアクセス、通常とは異なる時間帯や端末からのアクセスなどを検知し、必要に応じてセッションを遮断したり、追加認証を要求したりする仕組みもあります。 脆弱性管理もリスクベースを原則としており、実際の悪用状況、外部公開状況、対象資産の重要度、侵害された場合の到達範囲などを組み合わせて判断し、特に、実際の攻撃に利用されている脆弱性については、通常のパッチ適用とは別に、緊急の隔離、設定変更、仮想パッチ、緊急アップデートなどを含む対応プロセスを発動できる仕組みになっています。 またRIAは、その後も脆弱性情報の収集・通知、政府機関へのセキュリティ上の助言、インシデント対応能力の強化を進めています。 5.「エストニアだから安全」ではない この事例から、日本がエストニアについて学ぶ際に注意しなければならないことがあります。 エストニアを「デジタル国家だからサイバー攻撃にも強い」と単純に評価することはできません。実際には、エストニアも政府機関から大量のデータを窃取される重大な侵害を経験しています。しかも、攻撃の入口には、Webサーバーの設定や公開情報、脆弱性管理といった、決して「国家級の高度な攻撃技術」だけでは説明できない問題がありました。 一方で、その後のエストニアでは、 検知 → インシデント対応 → 被害調査 → 組織横断の情報共有 → 犯罪捜査 → 国際協力 → 攻撃主体の帰属 → 司法手続 → セキュリティ対策の改善 という連鎖が形成されています。ここに、エストニアのデジタル国家から学ぶべき重要な点があります。 「侵入されないこと」だけを国家のサイバーセキュリティ能力と考えるのではなく、「侵入された後に、どれだけ早く発見し、被害を限定し、原因を究明し、責任主体を特定し、再発防止につなげられるか」まで含めて考える必要があります。 幸いなことに、エストニアでは2024-2026年現在にかけて、政府機関や重要インフラ等における大規模な侵害・情報漏洩事案は起きていません。 6.オープンモデル生成AIが変える攻撃の速度と、防御のあり方 この教訓は、2020年当時よりも現在の方が重要になっています。 オープンモデルを含む生成AIの急速な普及により、脆弱性の発見と悪用の速度が大幅に加速しているためです。 Vulnerability Discovery and Exploitation Trends in the AI Era | Google Cloud Blog(2026年10月1日) The Frontier AI Vulnerability Burst: Industrializing Autonomous Zero-Day Discovery in Open-Source Software(2026年8月4日) AIエージェントは、公開情報やコードの差分、設定の不備を短時間で大量に分析し、従来なら人間の専門家が時間をかけて探していた弱点を効率的に見つけ出します。 結果として、脆弱性の開示から悪用までの時間が、週単位から日単位、場合によっては時間単位にまで縮まっています。2020年のエストニアの事例のように、.gitディレクトリの誤公開や設定の不備といった「基本的な問題」は、AIによってより容易に、より速く発見されるようになっています。 高度な攻撃者だけでなく、中程度の能力を持つ攻撃者でも、AIを使うことで同様の入口を見つけやすくなっているのです。 7.2026年エストニア白書が示す「絶対防御」からの転換 こうした環境変化を踏まえ、2026年にエストニアの専門家グループが発表した白書『National Cyber Resilience in the Age of AI(AI時代の国家サイバーレジリエンス)』は、重要な方向性を示しています。この白書は、政府・民間・大学の専門家が共同でまとめた提言書です。 その核心は、「すべてを完璧に守ることはできない」という前提に立っている点にあります。 白書はまず「Minimum Viable State(最低限維持すべき国家機能)」を定義することを求めています。これは「重要なものを全部守る」ではなく、国家として何が停止してはいけないのかを事前に定義し、その機能についてフォールバック(代替手段等への切換)まで準備するという考え方です。 生命、金融システム、公共秩序、国家の機能そのものに直接害を及ぼす機能を明確に特定し、それ以外は必要に応じて一時的に縮退させることを許容するとも言えます。 また、「National Trust Backbone(国家の信頼の背骨:identity、署名、レジストリ、データ交換基盤など)」を特に堅牢化すること、機械速度で防御できるようにすること、攻撃のコストを上げ、攻撃が政治的に「割に合わない」ものにすることを重視しています。 つまり、「絶対に突破されないシステム」を目指すのではなく、「突破されても被害を決定的なものにしない能力を国家として持つこと」を重視しているのです。 8.政府情報システムに必要なのは「防御」だけではない 2020年のエストニアの事例を、日本の政府情報システムについて考えてみると、いくつかの問いが浮かびます。
これらは、ファイアウォールやVPN、ゼロトラストといった個々の技術だけでは答えられません。 法令、組織、責任、権限、データ、システム、ログ、インシデント対応、捜査、説明責任をどのようにつなぐか。 それこそが、政府のデジタル基盤を「国家の統治基盤」として考える際に重要になります。 2020年のエストニアの事案は、エストニアが「失敗しなかった」ことを示す事例ではありません。むしろ、失敗を経験し、その失敗を具体的な脆弱性管理やインシデント対応能力の改善につなげ、さらに技術的な調査を司法・国際協力による責任追及までつなげた事例として見ることができます。 デジタル国家にとって重要なのは、「絶対に突破されないシステム」を作ることではありません。 突破される可能性を前提としても、被害を限定し、事実を把握し、責任を追跡し、再発防止につなげられる国家的な能力を持つことです。 そして、生成AIによって攻撃の速度と規模がさらに拡大する時代には、こうした国家的なレジリエンスそのものを、より高速かつ継続的に機能させる必要があります。 2020年のエストニアの事案と2026年の白書は、そのことを考えるための重要なケースだと言えるでしょう。 デジタル国家におけるレジリエンス(回復力)については、電子書籍『エストニアに学ぶ本当のデジタル国家』もご参照ください。
0 コメント
はじめに──JEEADiSが提言する「民主的なインテリジェンス改革」
近年、経済安全保障やインテリジェンス(情報活動)の重要性が急速に高まっています。 ロシアによるウクライナ侵攻、中国との戦略的競争、半導体をはじめとする戦略物資のサプライチェーン再編など、国家安全保障を取り巻く環境は大きく変化しました。日本でも、「スパイ防止法の制定が必要ではないか」という議論が繰り返されています。 しかし、防諜(カウンターインテリジェンス)は、単に刑罰を強化したり、新しい犯罪を創設したりすれば実現できるものではありません。 水資源は、食料やエネルギーと同様に国家の基盤を支える戦略資源です。しかし日本では、水源地の所有や管理を安全保障の観点から体系的に捉える制度設計が十分とは言えません。本ブログでは、日本とエストニアを比較しながら、「水源地の安全保障」を支える制度・データ・デジタル基盤の違いを整理します。 (1)日本における水源地所有と制度的把握の限界 日本の林野庁は毎年「外国法人等による森林取得に関する調査」を行い、届出ベースで所有権を把握しています。主な情報源は、森林法に基づく所有者届出(面積にかかわらず義務)、国土利用計画法に基づく土地取引届出(一定面積以上)、不動産登記情報です。 この調査により、外国居住者・外国法人や外資系企業(国外出資が過半数)の取得を追跡可能ですが、サイレント所有(名義貸しや迂回所有)については完全把握が難しいとされています。国内法人を通じての取得や、受益者実態が不明瞭なケースは調査の限界があり、すべての実質的所有者を捕捉できない可能性があるからです。 全体として、外国資本による水源林取得は存在しますが、規模は全国私有林の0.003%程度(令和6年)と小さく、安全保障・水資源保全の観点から一部自治体で事前届出条例が導入されています。 懸念の声は根強いものの、公式データでは深刻な水資源流出は確認されていませんが、サイレント所有の把握が難しいこと、実質的所有者を捕捉できていないこと、外国居住者・外国法人や外資系企業の土地取得が増加傾向にあること等を考慮すると、深刻な事態に至る前に安全保障・水資源保全の観点から制度自体を見直す必要があるでしょう。 (2)エストニアにおける水資源の保護と管理 EU加盟国のエストニアは、水資源の保護と管理をEUの水枠組指令(Water Framework Directive)と国内の関連法規(不動産の取得の制限に関する法律、森林法、水法、自然保護法など)に基づき厳格に実施しており、水の安全性を重視した政策が特徴です。日本も水資源が豊富で水質管理が先進的ですが、エストニアの優位性は主に外国資本による水源地(森林・農業用地)の取得制限と全国的な河川流域管理計画の統合性にあります。 エストニアでは、森林や農業用地(水源林を含むことが多い)の取得に外国人・外国法人に対する制限があります。非EU/EEA(欧州経済領域)市民・法人:農業・森林用地の取得には地方自治体議会の許可が必要で、少なくとも6ヶ月以上の居住実績や農業・林業従事歴(1年以上)が求められる場合が多くなっています。 10ヘクタールを超える農業・森林用地は、購入者が農業・林業経験3年以上を証明する必要があり(法人含む)、条件がより厳しくなっています。また、特定の島嶼部(例:Saaremaa島など)や国境地域では、さらに追加の制限があります。 一方、日本では、そもそも外国人・外国資本による土地取得に原則制限がなく、自由に取得できます(重要土地等調査法で防衛施設周辺や国境離島の監視・規制はあるが、水源地は対象外)。その結果、北海道などで中国資本などによる水源林取得事例が複数あり、国民の懸念を招いています。一部自治体(長野県など)が独自条例で事前届出制を導入していますが、全国統一的な制限はありません。 日本とエストニアを比較した場合、エストニアの方が水源地の大規模買収を防ぐ規制が明確で、水源地の所有を国内中心に保ちやすく、外国による「水資源流出」リスクを低減する優位性があります。 (3)デジタル国家が可能にする水源地所有の追跡と予防 エストニアは政府のデジタル化(デジタル国家の実現)で世界的な評価を受けていますが、水資源の保護においても、デジタル国家の基盤である「身元確認システム」、「X-Road(安全なデータ交換システム)」、「電子土地登録(e-Land Register)」などが効果的に活用されており、水資源管理の予防的・透明的なガバナンスを支えています。 エストニア国民・居住者向けIDカード(および居住許可カード)には、顔写真と指紋がICチップに保存され、中央の「自動生体認証システム(ABIS)データベース」で管理しています。ABISは顔画像・指紋・掌紋を一元管理し、AIで比較可能で、一人一身分(重複防止)を厳格に保証します。IDカードの申請時は指紋採取・顔撮影が義務で、EU基準の厳格な本人確認を実施しています。 外国人・非居住者は、e-Residency(電子居住者)プログラムでデジタルIDを取得可能ですが、指紋登録が必須でカードの物理的・対面の受け取りが必要です。加えて、非EU市民の土地取得時は、追加の許可・経験証明が必要になります。 X-Roadにより、人口登録・土地登録・法人登録などがリアルタイム連携しており、土地取引時はデジタル署名で即時検証が可能です。土地登録の主要情報はオンラインで公開されており、所有者や行政職員等は認証アクセスで詳細情報を確認できるので、所有者履歴・制限を透明に(誰がいつ何のためにアクセスしたのかが記録される)追跡することができます。 日本では、マイナンバーは12桁の番号で行政手続きを紐付けしていますが、生体情報(顔写真・指紋)の強制紐付けはなく(マイナンバーカードに顔写真はあるが、指紋なし)、中央データベースによる管理もありません。 土地所有は不動産登記法ベースで一定の正確性がありますが、外国法人経由の迂回取得が把握しにくい構造です。林野庁データも届出依存のため、追跡能力はあまり高くありません。個人の特定は住民票や登記情報で可能ですが、デジタル統合がエストニアほど進んでおらず、クロスチェックの手間が多くなっています。 エストニアは、名義貸しや迂回所有(サイレント所有)の防止が日本より効果的で、重複IDや偽装が極めて困難です。デジタルID・生体情報で申請者の実態(重複所有・過去違反)の即時検証が可能で、土地登録がデジタルでリアルタイム連携のため、所有変更・制限(水源保護ゾーンでの伐採/建設禁止)を迅速に追跡して停止措置等を執行できます。 (4)水源データベースの整備とオープンデータ化 エストニアは水源データベースの整備とオープンデータ化において、日本に対して明確な優位性を持っています。特に、全国的なデジタル統合(X-Roadによるデータ連携)、リアルタイム・生データの公開、API中心の機械判読性、中央ポータルでの一元アクセスが強みです。これにより、水資源の監視・管理・利用が透明性が高く、効率的・予防的に行われています。 エストニアの水関連データ(地下水・地表水・水使用量・水質)は、エストニア環境庁が一元的に収集・処理・公開しています。国内に100以上の自動観測所を備える「国家水文監視ネットワーク」により、水位・水温・降水量などをリアルタイムで測定し中央データベースで共有しています。 国家オープンデータポータルで、水資源関連データセット(メタデータ付き、更新頻度明記、APIアクセス可能)を公開しており、地理情報ポータルで、水体(河川・湖沼・井戸)・水源関連の空間データ(WMS/WFSサービス)をオープンデータとして提供しています。 エストニア自然情報システム(EELIS)は、エストニアの自然と水に関するデータを収集、管理、提供する国家データベースで、保護区、水域、様々な自然価値、関連する法的規制の概要などを提供しています。 このようにエストニアは、EU基準(Water Framework Directive)準拠で、国土全体を警戒・保護区域として扱い、水に関する様々なデータが予防的管理を支えているのが特徴です。 日本も水資源データは豊富(国土交通省の水文水質データベースなど)で、水質・供給インフラに優位性がありますが、オープンデータ化の統合性・即時性・アクセシビリティではエストニアが優位と言えます。 エストニアのオープンデータは無料で機械判読性が高く、開発者向けAPIも豊富です。日本は公開データが増加中ですが、一部有料や手動ダウンロードに依存しています。データ形式もエストニアはAPI・JSON・WMS/WFS中心で、生データ・リアルタイム公開がありますが、日本はCSV・ダウンロード形式で、リアルタイムデータ提供も限定的です。 全体として、エストニアのシステムは一元化とデジタルネイティブ設計が水源データの整備・公開を先進的にし、水セキュリティの予防的ガバナンスを強化しています。日本はデータ量や精度で優れていますが、オープンデータの統合・即時共有でエストニアのモデルを参考にできる点が多いと考えます。本ブログでは、次の3つを推奨します。 1 水源地を含む外国人土地所有の規制と「実質的所有者」を把握できる制度設計 2 流域単位での水源・土地・規制データの統合 3 水資源データのAPI中心・リアルタイム公開への転換 日本の制度は、森林管理・土地取引・水資源管理がそれぞれ個別最適で設計されており、事後的な把握には一定の強みがあります。一方で、エストニアのように所有・利用・規制・データを統合的に設計し、事前にリスクを抑制する構造を取り入れることで、水源地の安全保障はさらに強化できると考えられます。 エストニアの水資源マップ(地理情報ポータルより) https://xgis.maaamet.ee/xgis2/page/app/kem_veemajanduskava  韓国の電子政府サービスが、政府データセンターの火災により停止して、2025年9月29日現在も復旧できない状態が続いています。中央日報の記事では「行政安全部は復旧まで少なくとも2週間以上はかかると予想している」とあります。 火災で停止した韓国‘デジタル政府’…実質的に存在しなかったバックアップシステム | 中央日報 https://japanese.joins.com/JArticle/339185 ジェアディスでは、2025年9月20日にオンライン勉強会「エストニアとEUにおけるデータ連携基盤について」を開催しましたが、この中で「単一障害点(SPOF: Single Point of Failure)」についても触れました。具体的には、 エストニアのデータ交換基盤であるXロードはP2Pリアルタイム通信で単一障害点が存在しない(リスクを無視して良いレベル)のに対して、日本のマイナンバー制度の情報提供ネットワークシステムは仲介型で、「符号変換ゲートウェイ」として機能するコアシステムが単一障害点になっている。 というものです。これは、コアシステムが攻撃されたり故障等で機能停止したりすると、情報提供ネットワークシステム全体が止まってしまうことを意味します。今後、公共サービスメッシュにより中間サーバを廃止する予定がありますが、その場合も単一障害点は残ることになります。 今回、韓国の電子政府サービスがデータセンターの火災により停止してしまったことは、韓国の電子政府クラウドサービスに単一障害点があったことを意味します。この問題は、クラウドに依存する電子政府の安全性を考える上で非常に重要なので、エストニアにおける電子政府クラウドサービスの緊急時対応について整理した上で、日本のガバメントクラウドとも比較してみたいと思います。 (1)エストニアの国家クラウドとデータセンターのセキュリティ要件 エストニアの電子政府(e-Estonia)を支える国家クラウド(Estonian Government Cloud :RIIGIPILV)は、韓国のデータセンター火災のような単一障害によるシステムダウンを防ぐため、データセンターの完全な二重化(full redundancy)を採用しています。 完全な二重化というのは、単なるバックアップ(定期的にデータコピーする等)にとどまらず、地理的に分散した能動的な冗長システムとして設計して、リアルタイム同期やフェイルオーバー機能を備えているということです。 リアルタイム同期により、電子政府サービスで使用している住民データ等のコピー(副本)が、別の場所にあるデータセンターにも自動的に保存(バックアップ)されて、最新データに更新されます。システム障害が発生したり、正本データが火災等により損失した場合でも、他のデータセンターに保存されたコピーデータを使用することで復旧が可能になります。 フェイルオーバー機能は、システム障害が発生した場合に備えて、予備のシステムをいつでも稼働できる状態にしておき、システムの稼働状況を常時監視して障害の発生を瞬時に把握すると、自動的に予備のシステムに切り替えてサービスを継続させる仕組みです。 エストニアでは、重要インフラの保護について規定するサイバーセキュリティ法(2018年)が成立する前から、「データセンターのセキュリティ要件(2014年)」を政府が定めていました。このセキュリティ要件は、当時適用されていた公共部門の情報セキュリティ基準(ISKE)を補完するもので、ISKEでカバーされていない大規模/高可用性要求のデータセンター設計・運用について規定し、電磁パルス攻撃に対する保護についても定めています。 現在は、政府の情報セキュリティ基準がISKEからE-ITS(Estonian Information Security Standard)へ移行しており、このE-ITSの中でデータ保管・運用インフラに関して期待されている要件を定めていますが、「データセンターのセキュリティ要件」も依然として有効で、エストニアの国家クラウドの設計・開発・運用にも同要件が反映されています。  エストニアの国家クラウドは、経済通信省によって作成された「State Cloud」の概念を実装するサービスとして、2016-2020年の開発計画で実現されました。2018年から段階的にサービス提供を開始して、現在は国家クラウド2.0の開発・刷新が進められています。国家クラウドへの移行は原則として任意ですが、既存システムの運用コストや安全性を考えて、多くの機関が国家クラウドへの移行を順次進めています。 国家クラウドは、国の機関や自治体を中心とした公共部門のITシステムを統合管理するプラットフォームとして、2つの地理的に分散したデータセンター(1つは首都タリンの外)で運用されています。この分散により、国内の物理的障害(火災など)に対する耐性を確保して、電子政府サービスの継続的な運用を可能にしています。 セキュリティ基準(E-ITS)に準拠した構築・運用で、すべてのコンポーネント(構成する部品)に冗長性(余裕)を組み込み、緊急時でも中断しない運用を目指しています。エストニアの国家クラウドは、Tier 4レベル相当(公式認証取得ではない)のデータセンター基準(完全故障耐性、99.995%以上の稼働率)を満たしており、単なるバックアップではなく、能動的な二重化になっているのが特徴です。 国内データセンターの二重化に加えて、データ大使館(Data Embassies)をルクセンブルクのTier 4データセンター(公式認証取得)に構築して、国内データセンターとネットワーク化しています。エストニアの国家クラウドという名称は、国内2か所のデータセンターとルクセンブルクのデータ大使館で構成されるクラウドの総称です。また、アイルランドなど複数の国外データセンターで単純なバックアップだけを行っています。 データ大使館は、エストニア政府とルクセンブルク政府との二国間協定(2017年批准)により、物理的な大使館と同等の治外法権(ウィーン条約に基づく外交的特権の考え方の応用)を実現しています。このため、ルクセンブルグの警察や検察等の捜査機関・権力機関でも、エストニア政府の許可なしにデータセンターのデータ大使館の領域に入ることができません。 ルクセンブルクが選ばれた理由としては、Tier 4レベルのデータセンター(Uptime Institute認証済み)の稼働実績が多くあり国際的な評価が高かったこと、政治的に非常に安定していること、ドイツやフランスなど大国に隣接しており地理的にも安全性が高いこと、同じEUの小国として相互の外交的尊重や技術的協力など対等の関係性を確立しやすかったことなどがあります。 エストニアのデータ大使館では、土地登記、税務登録、人口登録、企業登録などの「公共業務の遂行に重大な影響を与えるシステム(戦略的データセット)」がリアルタイム同期または定期バックアップで更新されており、サイバー攻撃や物理的脅威時の継続性を保証しています。フルミラーリングに近い冗長システムで、主要レジストリのデータはリアルタイムで同期され、エストニア国内のシステムがダウンした場合の即時フェイルオーバー(自動切り替え)を想定しています。 目的はデジタル公共サービスの完全な継続性です。エストニアでは、国家安全保障上の脅威として常にロシアを想定しており、国内が物理的な攻撃を受けた場合でも、地理的分散(国内+海外)により、国外のデータセンターで最低限の政府の機能を維持できる仕組みが必要と考えています。 公共業務の遂行に重大な影響を与えるシステムのリスト 1 裁判ファイルシステム 2 地籍登録システム 3 土地登記システム 4 商業質権登録システム 5 課税対象者登録システム 6 非営利団体および財団の登録システム 7 人口登録簿 8 国および地方自治体機関の登録システム 9 官報システム(法令等データベース) 10 国家財務情報システム 11 社会保障情報システム 12 企業登録システム(法人および個人事業主の登記) (2)日本のガバメントクラウドの耐障害性 日本のガバメントクラウドは、デジタル庁の要件に基づき、全てのデータセンターがTier 3相当の基準を満たすよう設計されています。日本国内には、Tier 4の正式なUptime Institute認証を受けているデータセンターは存在しないこともあり(Tier 4相当と公表する事業者は存在する)、実現可能性を考慮して「Tier 3相当」としたのでしょう。 「Tier 3相当」であれば、単一障害点を排除した冗長構成になるので、エストニアの国家クラウドのような完全な多重化(Tier 4レベルの故障耐性)ほど包括的ではありませんが、基本的な耐障害性を確保することができます。 Tierの分類は、Uptime Instituteの基準に従って「データセンターの可用性と耐障害性」を評価して行われます。Tier 3の場合、「同時メンテナンス可能(Concurrently Maintainable)」で、「必要なリソース+1つのバックアップ」を採用し、電源・冷却・ネットワークなどのコンポーネントにバックアップを備えています。Tier 3であれば、計画的なメンテナンス中でもシステム停止を避け、年間稼働率99.982%を達成可能ですが、複数の同時障害(自然災害+機器故障など)に対する完全な自動フェイルオーバー機能(自動切り替え)はTier 4ほど強くありません。 日本のガバメントクラウドにおける多重化構成は、日本国内データセンターを活用しており、東日本(東京)と西日本(大阪)のリージョンを用いた地理的分散(災害復旧)を採用しています。この構成には、接続経路の冗長化(Site-to-Site VPN+専用線)やバックアップデータセンターなどを含みます。 この多重化構成により、地震などの地域的災害時でもサービス継続が可能ですが、他国からのミサイル攻撃、同時テロ、または広域地震(首都直下地震+南海トラフ連動など)で分散拠点が同時に停止した場合、電子政府の運用も基本的に停止します。エストニアの場合は、こうした事態に備えてデータ大使館を稼働しています。 (3)エストニアと日本の比較
エストニア: ・国家クラウド(データ大使館を含む)はTier 4基準 ・完全バックアップシステムの並行運用 ・リアルタイムフェイルオーバー ・物理的・サイバー脅威に対する「完全多重化」を達成 日本: ・ガバメントクラウドはTier 3相当で十分な耐障害性を提供 ・エストニアほどの故障耐性を目指した包括的な多重化ではない ・現実的かつ実用性を重視したアプローチ このように、日本のガバメントクラウドも、韓国のデータセンター火災のような単一障害は存在しないので、緊急時対応における安全性もかなり高いと言えます。 しかし、日本のガバメントクラウドには、「米国企業が提供するクラウドサービスへの過度な依存」という別のリスクが存在します。この問題については、個人的なブログ「米国テック企業による日本の電子政府への浸食(見えない侵略)」で詳しく解説していますが、緊急避難的な解決策として、 AWS等が意図的あるいは災害等により止まった時に備えて、デジタル庁(国)の予算と責任で、国内ベンダーによる政府クラウドをバックアップ用に確保して、最低限の行政サービス提供と行政運営ができるようにデータとアプリケーションを保存しておくこと を強く推奨します。 日本では、マイナンバーカードの健康保険証利用に関連して、他人の情報がひも付けられていた等の問題が起きています。今回は、デジタル化が進んでいるエストニアの状況を紹介したいと思います。 (1)エストニアの健康保険制度と健康保険証 エストニアの健康保険は、日本と同じく「皆保険制度」です。エストニアの永住者、滞在許可等に基づいてエストニアに居住し、社会税を支払っている人、またはその扶養を受けている人は、健康保険に加入する権利があります。エストニアの健康保険の保険者は一つで、「健康保険基金」という団体に統一されています。 エストニアの医療制度(英語) https://www.tervisekassa.ee/en/people/health-care-services/estonian-health-care-system エストニアのヘルスケアサービスと健康保険基金(英語) https://www.tervisekassa.ee/en/people/health-care-services 健康保険基金の組織について(英語) https://www.tervisekassa.ee/en/organisation/about-us エストニアは、公共サービスのオンライン化が進んでいますが、健康保険に関するオンラインサービス(自分でできる「セルフサービス」という位置づけです)には、次のようなものがあります。 健康保険の適用範囲: 自分が有効な健康保険に加入しているかどうかを確認できます。自分や子どもの「かかりつけ医(登録義務)」が誰なのかも確認できます。 欧州健康保険カードまたはその代替証明書の注文: 発行された欧州健康保険カードの詳細を確認したり、代わりの証明書を発行してもらうことができます。 健康保険基金への私の現在の口座: 健康保険の各種給付金等を受け取るための銀行口座を確認・登録・変更できます。 エストニアでは、公的な身分証明書として国民IDカードが発行されており、この国民IDカードを健康保険証として利用することができます。国民IDカードは、15歳以上のエストニア国民や住民であれば取得が義務になっていますが、子供や短期滞在の外国人など国民IDカードを持っていない人に対しては、欧州健康保険カードまたはその代替証明書が発行されます(健康保険法13-1条4-6項:保険適用の証明)。欧州健康保険カード発行の申請は、市民ポータルによるオンライン申請、健康保険基金の顧客窓口、郵送、電子メール(デジタル署名付き)など複数の方法を用意しています。 エストニアの欧州健康保険カード(表面) 出典:How to recognise the card - European Commission 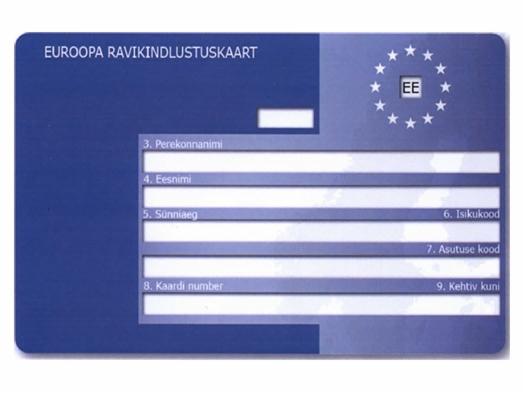 エストニアの欧州健康保険カード(裏面) 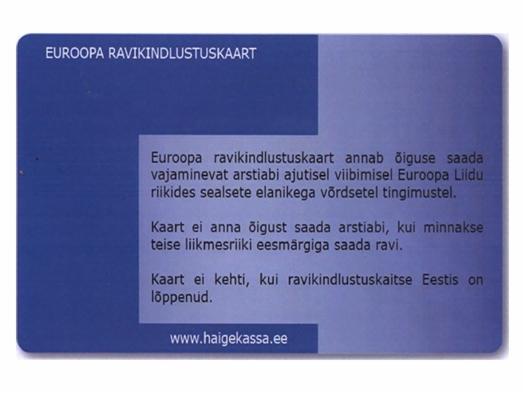 写真を見てわかる通り、エストニアの欧州健康保険カードはめちゃくちゃシンプルで、ICチップもありません。日本では健康保険証を廃止するようですが、国民IDカードの取得が義務になっているエストニアでも、健康保険証は廃止されていないことは伝えておきたいと思います。なお、国民IDカードが無い人の本人確認書類は、パスポートや滞在許可カードを利用しています。
(2)健康保険制度のデジタル基盤は「健康保険基金データベース」 エストニアの健康保険のデジタル化を支えているのは、「健康保険基金データベース」です。エストニアの健康保険法では、次のように定めています。 個人の保険適用は、健康保険基金データベースに入力されたデータに基づいて確立、一時停止、終了されます(同法13-1条1項)。 被保険者資格など、健康保険を適用・運用する上で必要となる情報を、リアルタイムで参照・確認できるためには、「健康保険に関する信頼できるデータベースの確立」が欠かせません。日本では、「健康保険に関する信頼できるデータベースの確立」をしないまま、オンライン資格確認を実現しようとしたために、様々なトラブル(過去から蓄積されている問題の見える化)が起きているように思います。 「健康保険基金データベース(英語名:Health Insurance Fund Database)」の詳細は、以前は健康保険法で定めていましたが、現在は健康保険基金法に移管されています(健康保険基金法第4の1章:46-1条から46-5条まで)。データベースの技術文書は、RIHAカタログ「健康保険データベース(kirst)」で確認できます。エストニアの公的データベースの確立手順については、「エストニアのデジタル国家を⽀えるITガバナンスと調達制度」で詳しく解説しています。 データベースの管理者(データコントローラー)は、健康保険基金です。健康保険給付の提供、医療サービスの支払い、医療サービスの組織に関連するその他の業務の実行など、法律に基づく健康保険基金の公的任務を遂行するためにデータを利用します。健康保険基金には「データを収集する権利」が認められているので、法令で定める範囲において、国や自治体等の組織や個人に対してデータの提供を求めることができます。 「健康保険基金データベース」には、次の情報が入力されます。データの法的効力は、法律で別の期限が定められていない限り、データベースに入力された時から発生します。健康保険基金は、データ登録の基礎となる文書を受け取ってから5日以内にデータを入力する義務があります。 1) 個人の一般データ:個人識別コード、生年月日、姓名、居住地(法律上の住所)、当座預金口座および連絡先情報 2) 保険適用の開始、終了、および一時停止の基礎となるデータ 3) 非金銭的健康保険給付の支払いの基礎となるデータ 4) 金銭的健康保険給付の支払いの基礎となるデータ 5) 医療提供者および医療に関連するその他のデータ 6) 健康保険法、薬事法、医療事業団法その他の法令に基づき、健康保険基金がその業務を遂行するために必要なその他のデータ ※データ項目の詳細は、「健康保険基金データベースの維持に関する法令」で確認できます。 「健康保険基金データベース」のデータは、データベースに登録された日から75年間、または個人の死亡後30年間保存されます。ログデータの保存期間は2年間です。 紙の書類で健康保険基金に提出されたデータ登録の基礎となる「元資料」は、電子形式でデータベースに保存されます。「元資料」は、申請の日から7年間保存されますが、外国の健康保険給付に関連する「元資料」は、受領日から75年間保存されます。 「健康保険基金データベース」には、「データプロバイダー」と呼ばれる他の公的データベース管理者等から、「健康保険基金データベース」を維持するために必要なデータが送信されます。例えば、「住民登録データベース(内務省)」からは氏名や住所の最新データが毎日直接転送されます。もちろん、「手入力」ではなく「自動処理」で更新されます。この場合、データの提供者である内務省が、データベースに送信された氏名や住所データの正確性について責任を負います。 「健康保険基金データベース」のデータの正確性について責任を負うのは、健康保険基金です。「健康保険基金データベース」に入力されたデータに誤りまたは不正確さを発見した場合、データ管理者である健康保険基金は、データが修正されるまで、誤ったデータへのアクセスを閉鎖します。 「健康保険基金データベース」のデータにアクセスするためには、法令で定める権限が必要です。例えば、健康保険が適用される医療サービスを提供する医療機関や医師・看護師などは、患者の被保険者資格の有効性や保険適用範囲を確認するために必要なデータにアクセスすることができます。もちろん、データ主体である被保険者本人は、自分のデータにアクセスすることができます。 (3)被保険者資格のオンライン確認はマイナンバーカードを利用しなくても実現できる 筆者は「電子政府コンサルタント」なので、日本で起きている問題を解決する方法も提案しておきたいと思います。 エストニアの事例を見てもわかりますが、健康保険の被保険者資格のオンライン確認にマイナンバーカードは必須ではありません。被保険者資格を確認するための重複しない識別子(被保険者番号など)があれば問題ありません。 日本の健康保険のオンライン資格確認は、被保険者番号で資格の有効性を照会できる仕組みがあれば良いので、マイナンバーカードは無くても実現できます。医療機関の患者受付システム等で「被保険者番号」を入力すると、被保険者資格の有効性等の情報が表示される、そんなシンプルな仕組みで良いのです。エストニアの仕組みもそんな感じです。最近の健康保険証は、券面にQRコードがあるので、被保険者番号の入力ミスも防げるでしょう。 保険証の不正利用についても、マイナンバーカードが無くても、簡単に防げます。例えば、医療機関側で初診時に健康保険証の提示と一緒に、写真付き身分証明書の確認をすれば良いのです。マイナンバーカードの優位性は、健康保険証に比べると偽造が難しいことぐらいでしょうか。 日本では、わざわざ被保険者番号を個人単位化したのに、なぜ被保険者番号を活用した安くて確実な方法を導入しないで、こんなに複雑で構築も維持管理も高コストなオンライン資格確認の仕組みにしたのか不思議に思います。マイナンバーカードを普及させたい気持ちもわかりますが、「健康保険のオンライン資格確認の実現」と「マイナンバーカードの普及」は分けた方が良いでしょう。 重要なのは被保険者資格のデータが信頼できて、そのデータを必要に応じて本人や医療関係者等が閲覧・確認できることです。信頼できる被保険者資格データベースがあれば、利用者用のインターフェースは個人情報の最小限利用で目的を達成することができます。 もう一つ重要なのが、被保険者資格へのアクセス制限・管理です。エストニアでは、医療関係者が被保険者資格等のデータにアクセスするためには、医療関係者のオンライン本人確認(認証や署名)が必要になります。この時の手段として、国民IDカードやモバイルIDがあります。情報セキュリティの観点からも、日本でマイナンバーカードを優先して取得すべきなのは、患者や国民ではなく、医療関係者や健康保険の業務を行う職員等であると考えます。 健康保険証や障害者手帳等のマイナンバーの紐づけ間違いについても、シンプルな方法で解決することができます。各種個人情報とマイナンバーの紐付けは、誰がどう頑張っても間違いが起きるのだから、間違いが発見されやすい仕組みを考える方が、はるかに効果的で効率的だと思います。 最も簡単な方法は、健康保険証や障害者手帳等の券面にマイナンバー(個人番号)を記載することです。新しい健康保険証や障害者手帳を受け取ったら、本人が券面のマイナンバーを見て、自分のマイナンバーが間違っていないかどうかを確認してもらえば良いのです。マイナンバーを「見せてはいけない番号」とするのは、そろそろ終わりにしても良いのではないでしょうか。 (4)わかりやすさ、伝わりやすさ、誰一人取り残さない 日本のデジタル庁は、「誰一人取り残されない、人に優しいデジタル化を」目指しています。 「誰一人取り残されない」には、文字通り、様々な立場や環境の人が含まれていると理解しています。健康保険組合や自治体の現場で手入力や目視確認の作業を強いられている人たちを、そうした作業負担から解放することは、デジタル政府の重要な役割だと思います。 エストニアでは、住所変更等をオンラインですると、自治体の仕事がゼロになるので、自治体職員が窓口でも積極的にオンライン利用を住民に勧めています。職員のインセンティブも大切です。 今の日本の電子政府は、「わかりやすさ」や「伝わりやすさ」が欠けているように見えます。「わかりやすさ」や「伝わりやすさ」は、政府の「透明性」とも深く関係しています。 デジタル化の最前線にいる人たちにとっては、「健康保険証や障害者手帳等の券面にマイナンバーを記載する」なんて、「遅れている」「かっこ悪い」と見えるかもしれませんが、健康保険や社会福祉などデジタル化に馴染めないであろう多くの人を対象とするサービスにおいては、「わかりやすさ」や「伝わりやすさ」を優先しても良いのではないかと思います。 デジタルツールに慣れている人たちには、スマートフォンの画面に健康保険証や障害者手帳等の券面情報(例:必要最小限の情報+QRコードなど)を表示させるアプリ等を開発・提供すれば良いと思います。 エストニアでは、住民に対してオンラインサービスの利用を義務化していないので、必ず紙や窓口の対応を残しています。利用が困難な人に対しては、誰がその人を支援しているのかを見極めた上で、オンライン代理の機能を提供しています。 身寄りの無い高齢者は、介護施設の職員や支援団体等がオンライン支援しています。国民全員がIDカードを持っているので、誰が誰のためにどのような権限で何をしたのか何ができるかを、事後確認・追跡できるようになっています。 エストニアはインターネット投票でも有名ですが、ネット投票の実現で一番恩恵を受けているのは、投票所へ行くことが困難な高齢者や障害者です。若者の投票率は向上していませんが、高齢者や障害者の投票率は向上しました。 日本の電子政府が、本来の目的を見誤ることなく、「誰一人取り残されない、人に優しいデジタル化を」実現できることを願います。 エストニアのデジタル国家では、公的データベースのガバナンスが法制度として確立していることを前提として、組織や分野を越えた情報交換の仕組みとして、X-Roadを採用している。X-Roadを利用して様々な個人データをインターネット上で安全に交換するために、X-Roadの維持管理において特にセキュリティを重視している。 X-Roadのデータ交換は、「X-Roadメッセージ」という形式で行い、メッセージを送信する組織の秘密鍵によって署名され、すべてのメッセージがログに記録される。この時、メッセージヘッダーとメッセージ本文の両方がログに記録されるが、ログを暗号化して保存するかは、各組織(セキュリティサーバ)の管理者で設定する必要がある。 X-Roadのセキュリティで問題とされることの一つに、「政府が定めるセキュリティ標準の実装が義務付けられる公的機関と、そうした義務のない民間企業との差」がある。もちろん、両者の差を埋めるためにセキュリティサーバ(データ交換のセキュリティを確保するための共通ソフトウェア)があるのだが、X-Roadに参加する民間企業には、セキュリティサーバの設定や運用について裁量となる部分が、公的機関よりも広く残されている。 ログの主な役割は「否認防止」であるため、X-Roadによって処理されるすべてのメッセージは「デジタル証拠」として採用できるようにしてある。 否認防止を有効にするためには、「データ交換の完全性」と「メッセージとX-Roadメンバー間の繋がりの識別」を事後に確認できる必要がある。具体的には、欧州eIDAS規則に準拠するeシールとタイムスタンプを使用しているが、この措置はX-Roadの根拠法令で明確に規定している。 Xロードのログには、監査ログ、メッセージログ、システムサービスログの3種類がある。監査ログは、リクエストの結果が成功か失敗かに関係なく、ユーザーが構成したシステム状態または構成への変更が記録される(セキュリティサーバおよび中央サーバ)。 X-Roadは、収集、記録、整理、保管、変更、開示、個人データへのアクセスの許可など、個人データに対して実行されるすべての操作で、欧州の一般保護データ規則(GDPR)に準拠する義務がある。ログを「デジタル証拠」とするためには、識別が必須となるため、X-RoadのログもGDPRの適用対象となる。 図表:X-Road Security Architecture 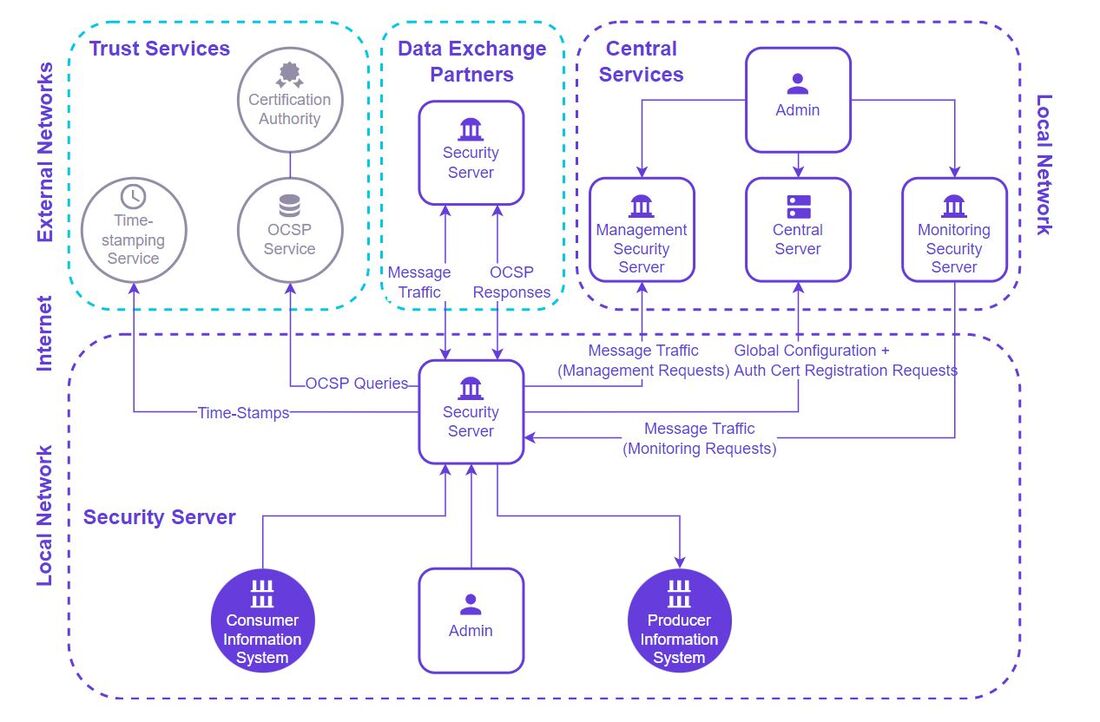
会員限定オンライン勉強会:ウクライナ危機から考える電子政府の安全保障で使用した資料を編集して、その一部を一般公開しました。内容は、ウクライナ危機に関するものが大半で、電子政府の安全保障に関するスライドは少なくなっています。
ウクライナおよびロシアの皆さまの、一日も早い平和と安全をお祈りします。 
日本の公正取引委員会から「(令和4年2月8日)官公庁における情報システム調達に関する実態調査について」が公開されました。 公正取引委員会は、政府全体の取組を踏まえつつ、「競争政策の観点から、今後の情報システム調達について、ベンダーロックイン(ITベンダーによる過度な顧客囲い込み)が回避されることなどにより、多様なシステムベンダーが参入しやすい環境を整備することが重要である」と認識しているようです。 日本の電子政府において、ベンダーロックインを生み出してきた背景には歴史的な構造問題があるとされますが、エストニアでも、ベンダーロックインのリスクはゼロではありません。特に小規模な自治体が、主に予算の事情から、特定のITベンダーのソフトウェアに依存するケースがありました。 しかし、国や自治体などの法令で定める公的業務を処理する情報システムは、原則ソースコードを公開する仕組みがあるので、ベンダーロックインのリスクをコントロールしやすくなっています。例えば、小規模な自治体では、民間企業が提供する文書管理システムなどを利用していましたが、国の機関がオープンソースで文書管理システムを作ったことで、民間サービスの利用が少なくなっています。 内務省の情報技術開発センターが開発したしたオープンソースのWebベース文書管理システム「DELTA」は、数多くの組織で利用されていますが、それが実現できるのも文書管理の方法やメタデータが標準化・共通化されているからです。下記の図で言えば、各組織でカスタマイズするのは「ビジネスロジック」の箇所になります。 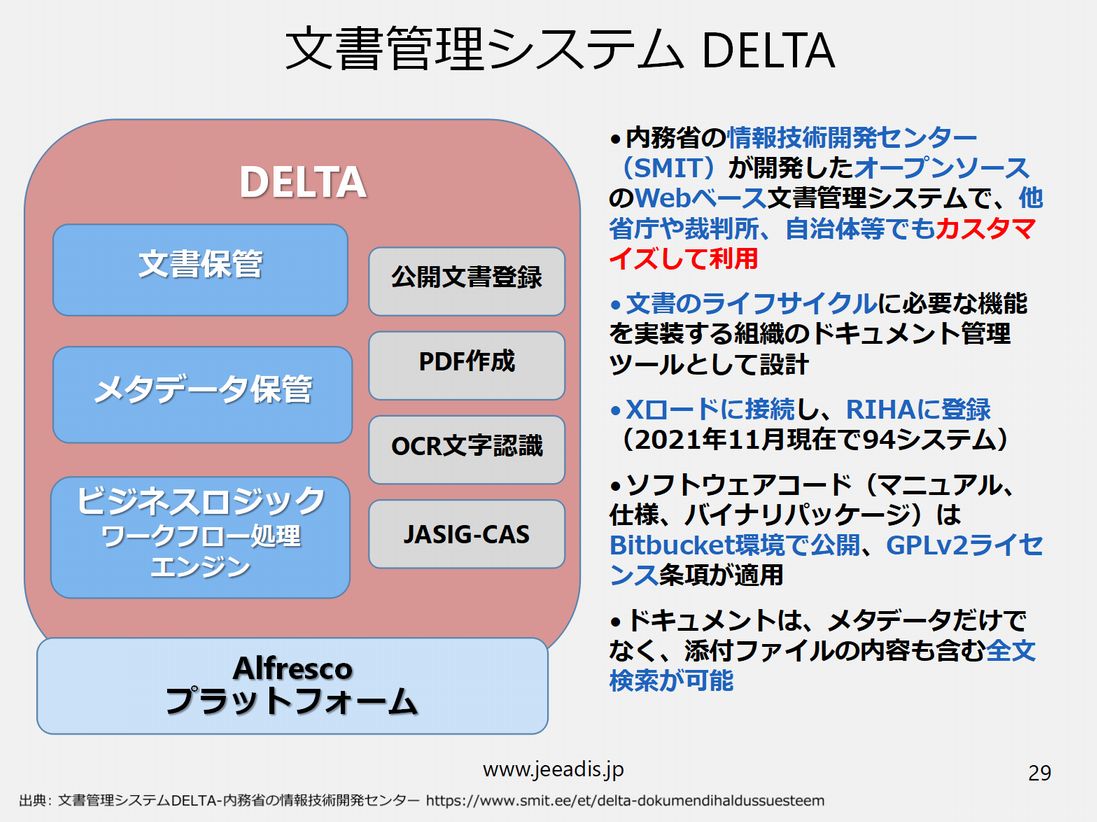 オープンソースは、脆弱性の管理も含めてメンテナンスが大変ですが、内務省の情報技術開発センターは、エストニア政府のIT組織の中で最も規模が大きく、住民登録データベースの開発管理などを行っており、その実力には定評があります。そのため小規模な自治体でも、安心して「DELTA」を利用することができます。  エストニアの情報機関「Estonian Foreign Intelligence Service」が「エストニアにおける国際安全保障環境2022」を公開しました。英語版(エストニア語版とほぼ同じ内容)「International Security and Estonia 2022」もあります。 全体構成は、次の通りです。 第1章:ロシアの軍事問題 第2章:ロシアの外交政策 第3章:ロシアの国内政策 第4章:中国 第5章:テロリズムと不法移民 一見してわかるように、ロシアに関する記述が多いですが、中国の脅威についても触れており、中国とロシアの関係(決して蜜月ではないが、軍事研究などの特定分野や状況に応じて協力連携する)も解説しています。また、増加傾向にある不法移民についても独立した章を設置しています。エストニアには、常に「ロシアが旧ソ連のような国に戻るのではないか」という危機感があります。他国への脅威は、ロシアの外交政策の主要なツールになっています。 2022年2月22日現在、ロシアによるウクライナへの侵攻の可能性が問題になっていますが、NATO加盟国であるエストニアから見たロシアの分析を知ることで、現在のウクライナの状況を理解しやすくなると思います。特にロシアのサイバーインテリジェンスやハイブリッド攻撃への理解は欠かせません。ウクライナに対するインテリジェンスセンターは2014年から組織されています。エストニアでも、毎年のようにロシアのスパイが逮捕されています。 日本や欧米のメディアによる情報だけを見ていると、ロシアが国際的に孤立しているように思えるかもしれませんが、実際には独立国家共同体(CIS)以外にも、インド、ベトナム、パキスタン、スリランカなど、ロシアとベラルーシの合同演習に参加(オブザーバーを含む)する国は少なくありません。日本のメディアではあまり触れていませんが、ルーマニアとウクライナに隣接するモルドバ共和国も重要なプレーヤーとなります。ガス供給とエネルギー安全保障には、多くの国が関係しています。 欧米によるロシアへの経済制裁が進むほどに、ウクライナを初めとしたロシア周辺国の脅威が拡大するとも言えるので、関係国による今後の落としどころを見極める必要があるでしょう。 画像出典:International Security and Estonia 2022 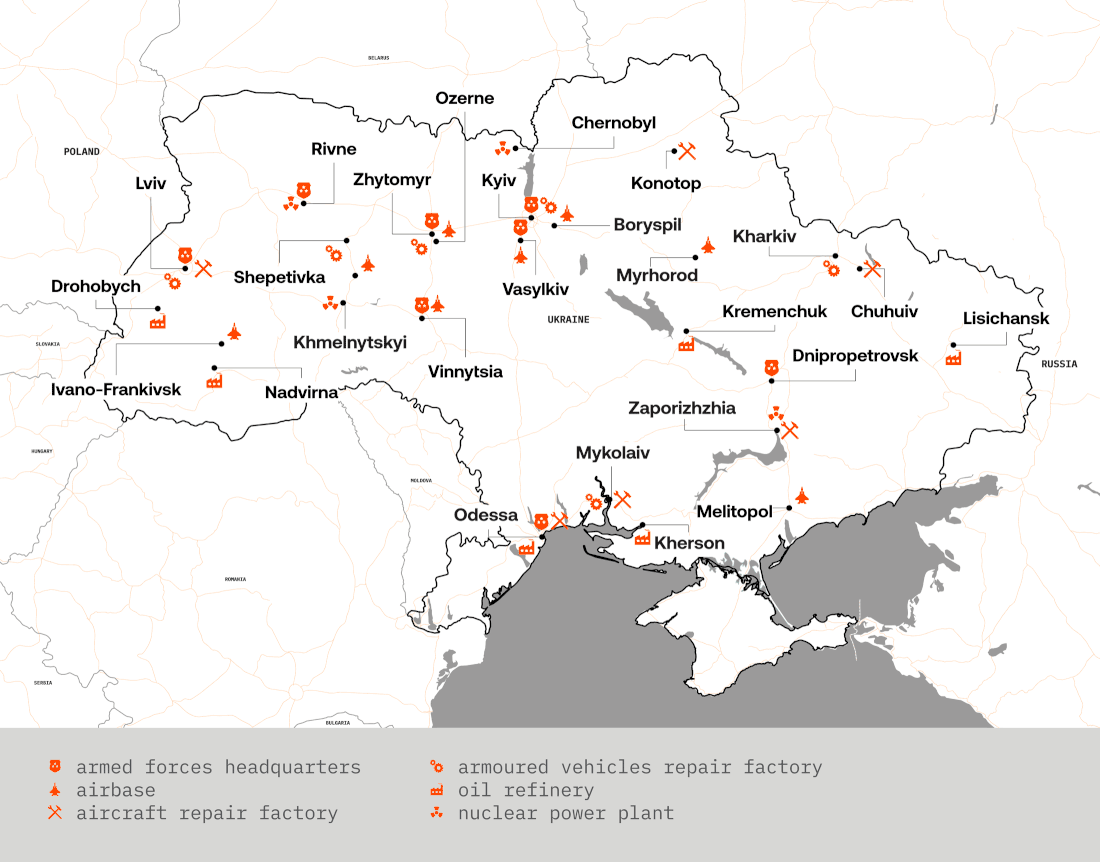
エストニアでは、政府機関等が公的業務を遂行する上で作成する文書は、原則として電子文書として作成します。ここで言う電子文書は、標準化されたメタデータを含むもので、必要に応じてデジタル署名が付されます。外部から紙文書を受け取る場合は、電子文書化した上で、元の紙文書を廃棄することも可能です。 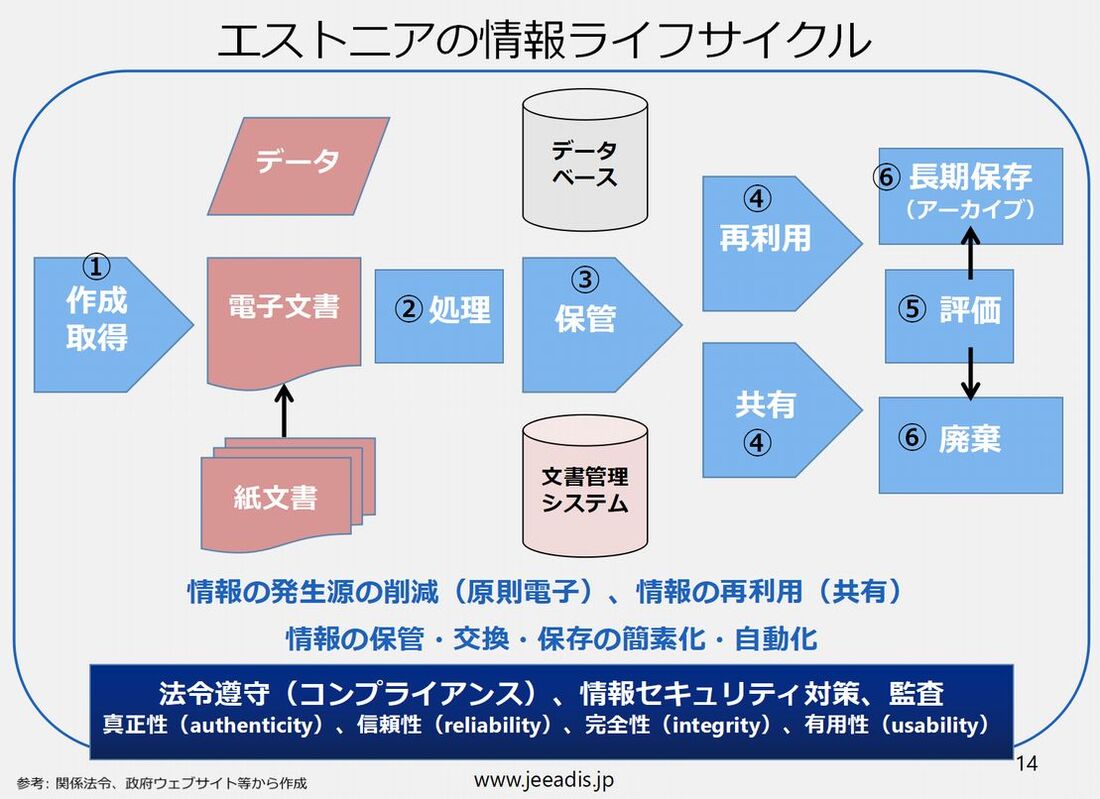 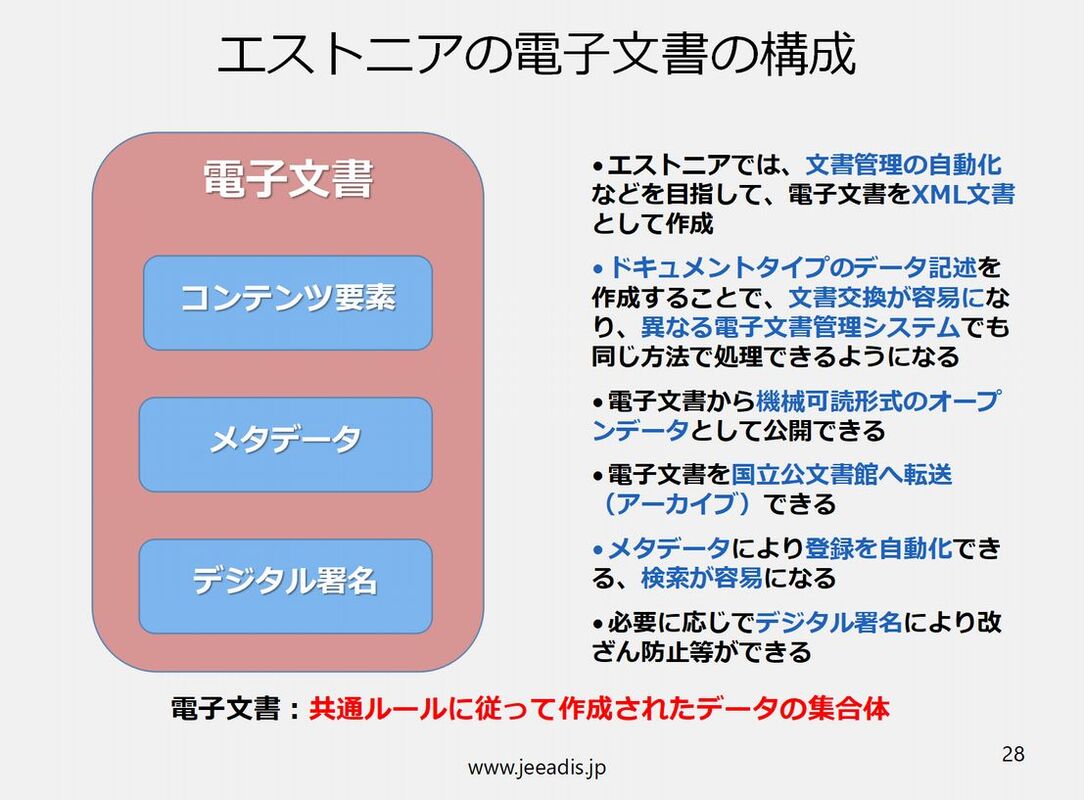 法令で公文書のウェブ公開を義務化しており、公開用インターフェースとして各政府機関のウェブサイトに文書検索閲覧の機能が設置されています。機関に転送された意見・通知・メモ・助言などは対象外ですが、主な公文書は情報公開請求すること無しにウェブ閲覧が可能になっています。 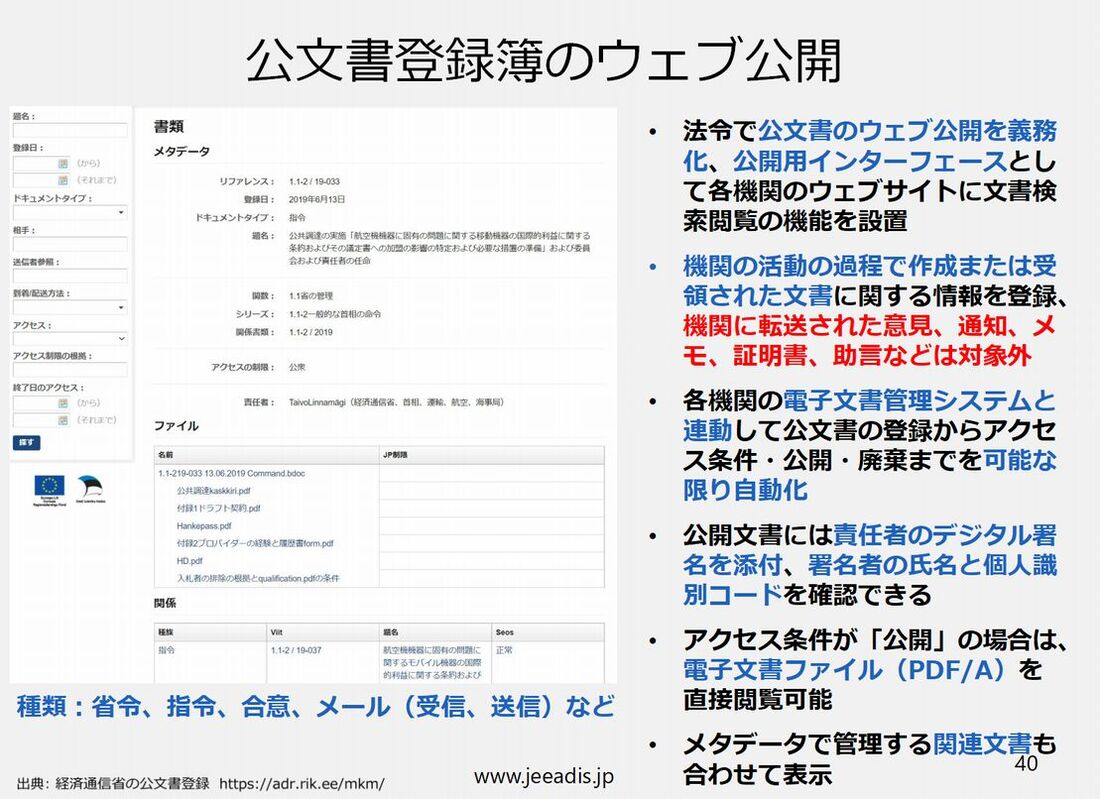 エストニアでは、2010年頃から、文書管理から情報管理へ移行するために、法改正を含む様々な改革が行われました。上記の「電子文書の原則」もその一つです。情報管理は、データ管理、ドキュメント管理、コンテンツ管理の3つに分けています。 データ管理は、データベースによる情報管理を意味します。データベースが制度や分野ごとに整理・確立されているのに対して、ドキュメント管理は組織ごとに行われます。そのため、組織横断的に情報を再利用する場合は、データ管理の方が適していることになります。一般的に、情報量としてはドキュメントの方が大きく、その中から制度の実施・運営に必要な情報が抽出されてデータベースに格納されます。 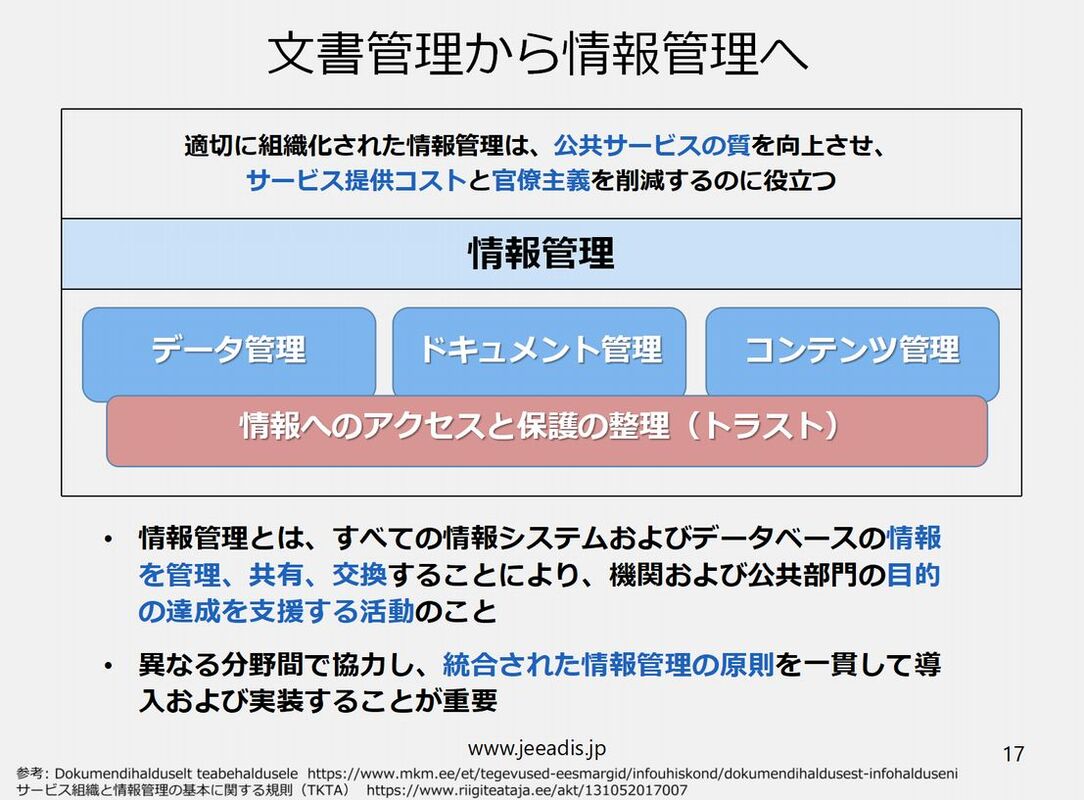 公共情報へのアクセスと公的データベースの管理・監督について規定する公共情報法は、その目的を「民主的および社会的法の支配と開かれた社会の原則に基づいて、国民とすべての人が、公共利用を目的とした情報にアクセスする機会を確保し、国民が公務の遂行を監視する機会を創り出すこと」と定めています。 「国民が公務の遂行を監視する機会」を確保するために、エストニアのデジタル国家では、透明性(Transparency)、責任追及性(Accountability, Responsibility)、追跡可能性(Traceability)が重要になりますが、情報管理においては、監査可能性(Auditability)も求められます。 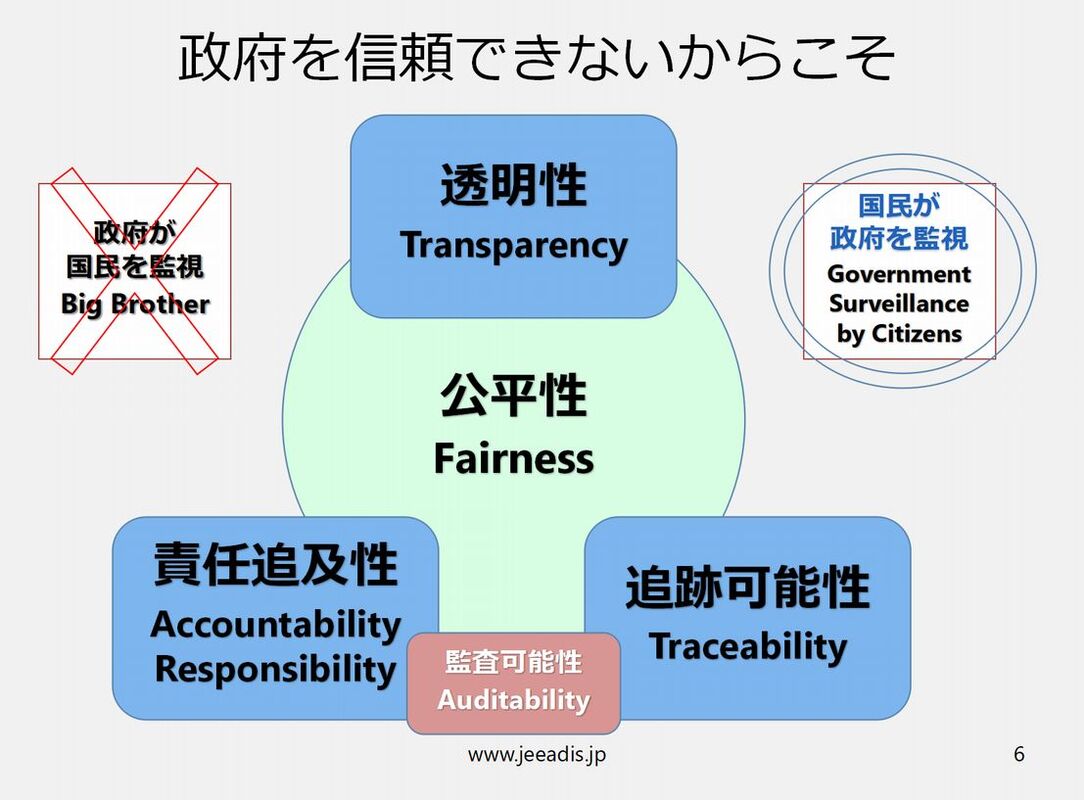 エストニアのドキュメント管理で、日本と大きく異なるのは、作成から更新、アーカイブや廃棄に至るまでの各ドキュメントに関する全ての活動が、活動主体である公務員等の個人識別コードに紐づけられていることです。紙文書に比べると、電子文書の改ざんはより困難であり、証跡を残さずに公的データベースへ不正アクセスすることは、ほぼ不可能となっています。 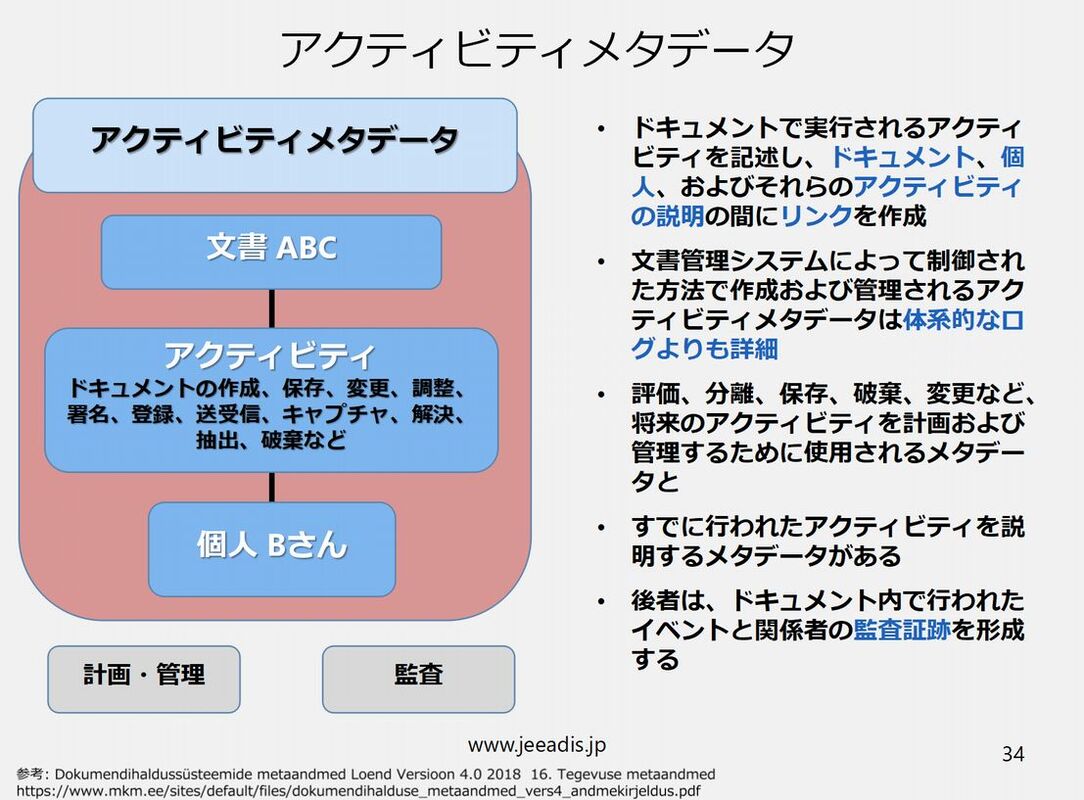 日本でも、文書管理から情報管理へ移行することで、デジタル社会に対応した透明性の高い政府を実現しやすくなるのではないでしょうか。 ジェアディスでは、2021年5月30日、「電子政府と安全保障について」をテーマに会員および関係者限定のオンライン勉強会を開催し、1. 安全保障の概観 2. 電子政府と安全保障 3. 日本の課題を解説しました。今回は、その内容の一部をご紹介します。 エストニアにおける安全保障上の脅威としては、「ロシアの軍事活動増加と侵略の影響」が筆頭にありますが、最近では、エストニア情報機関の年度レポートで「中国の情報工作を中心とした影響」が指摘されています。 勉強会開催後の北大西洋条約機構(NATO)における首脳会談でも、中国のハイブリッド攻撃に対する脅威について、NATO全体としても公式に明言されるようになりました。 Brussels Summit Communique Issued by the Heads of State and Government participating in the meeting of the North Atlantic Council in Brussels 14 June 2021 https://www.nato.int/cps/en/natohq/news_185000.htm China’s growing influence and international policies can present challenges that we need to address together as an Alliance. We will engage China with a view to defending the security interests of the Alliance. We are increasingly confronted by cyber, hybrid, and other asymmetric threats, including disinformation campaigns, and by the malicious use of ever-more sophisticated emerging and disruptive technologies. エストニアにおける国家安全保障(national security)の一般的な定義は、次のようなものです。 ・国家とその国民が内部の価値観と目標を外部の脅威から保護する能力のこと ・セキュリティを確保するために、既存の法的秩序、ガバナンス、または国家の完全性を脅かす外部および内部要因に関する情報が収集され、評価され、脅威を軽減または排除するための適切な対策が講じられる。 ・すべての正常に機能している国には、安全保障の責任当局があるが、独裁政権(ナチス、ソ連、ラテンアメリカ諸国など)では、そのような当局は、政治的反対者・反対派の抑圧者になっている。 このように脅威から国民や国土を保護するためには、情報の収集・評価が重要であることがわかります。 国家安全保障には、軍事安全保障、経済安全保障、生態学的安全保障、社会思想文化安全保障、政治的安全保障などがありますが、現在は分野・領域を超えた安全保障へ移行しています。 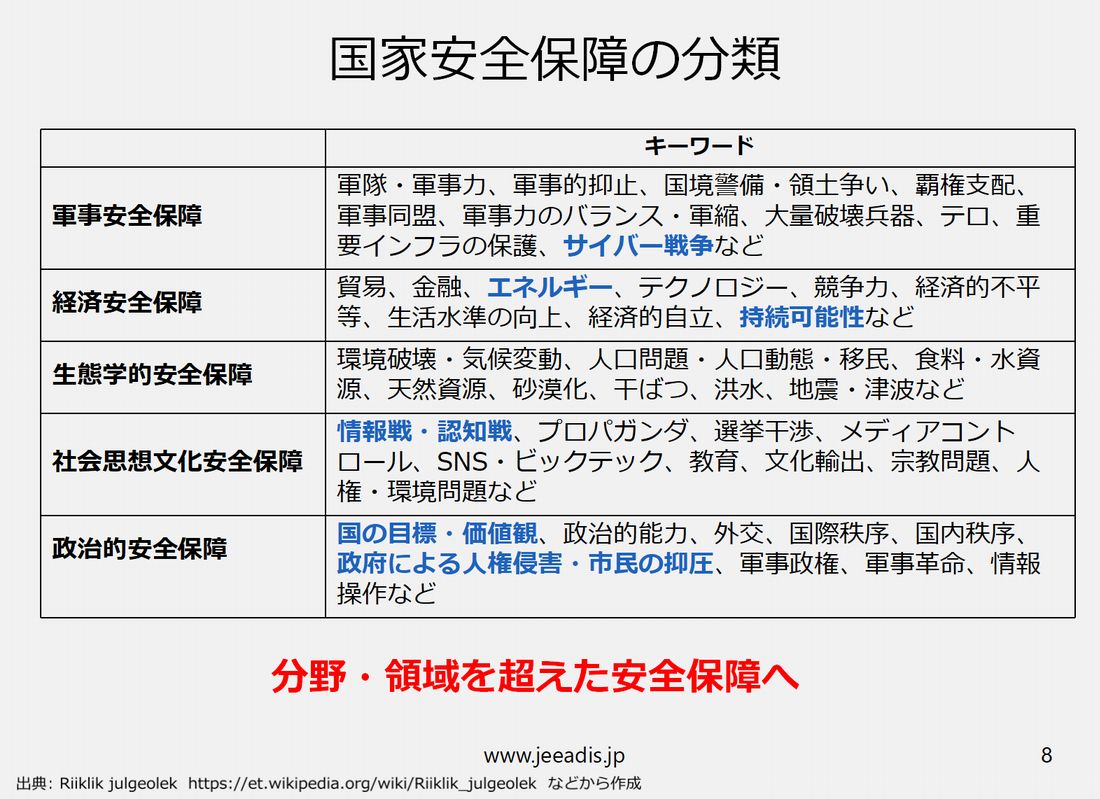 分野・領域を超えた安全保障に対応して、戦い方も変化しています。例として、中国の超限戦、米陸軍のマルチドメイン作戦(MDO)、ロシアのハイブリッド戦、日本の領域横断作戦などがあります。 また、実体領域やデジタル領域に加えて、電磁波領域や認知領域があり、認知戦(Cognitive Warfare)を考えるにあたり、仮想領域と認知領域を繋ぐアプローチが必要とされています。 技術(テクノロジー)の重要性は、どの領域や戦闘でも高まっており、EUの研究機関でも、ハイブリット戦で必要となる技術を整理しています。最近ニュースで話題になった「極超音速」も含まれています。 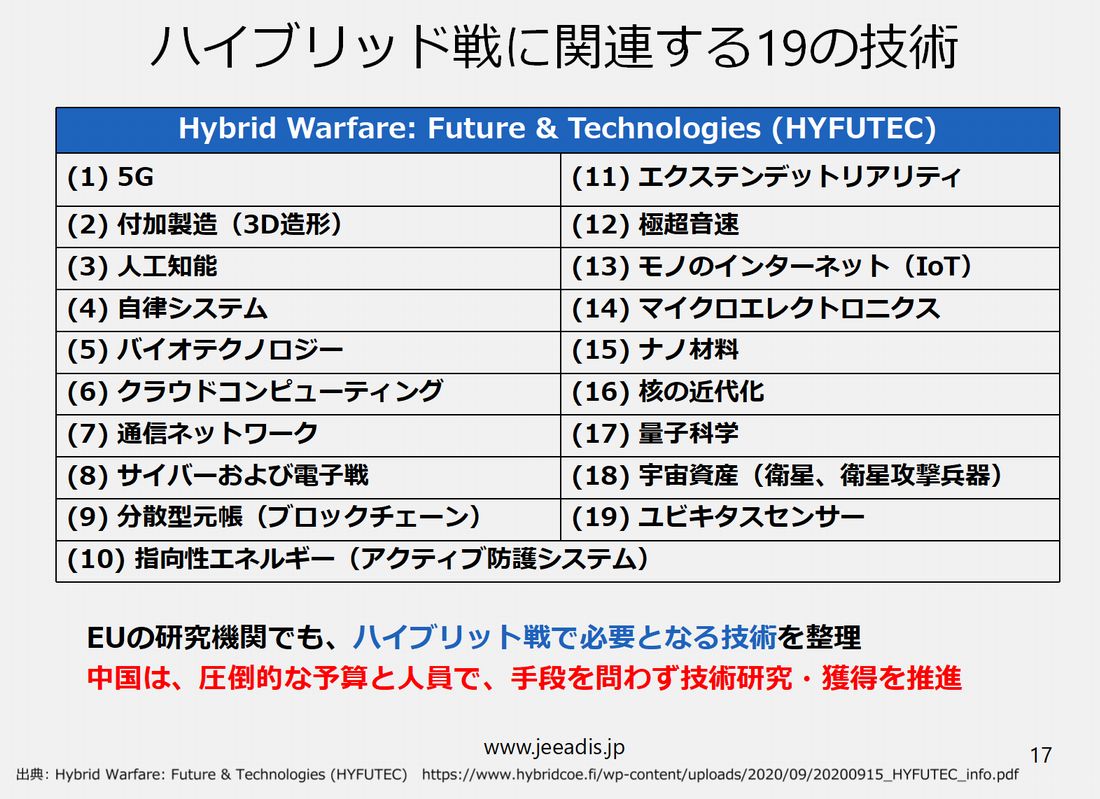 世界の安全保障を考える上で欠かせないのが、エネルギーの安全保障です。現在、再生可能エネルギーが注目を集めていますが、世界のエネルギー需要展望について、国際エネルギー機関(IEA)が描くどのシナリオでも、2040年における化石燃料の割合は高いままです。 日本は海に囲まれた島国で、海外とつながるパイプラインも整備されていないため、原油及び石油製品だけでなく、天然ガスの輸入についても海上交通路(シーレーン)の地域リスクを考える必要があります。エストニアでは、2019年にフィンランドとのパイプライン(Balticconnector gas pipeline)が完成したことが注目を集めました。 サイバー攻撃については、エストニアの経験が参考になるでしょう。有名なのは、2007年の国家サイバー攻撃です。これは、エストニア政府機関や民間サービスに対する大規模な「DDoS攻撃」が発生した事案で、メディアや銀行のウェブサイトが機能停止になり、エストニア政府は国外とのインターネット接続を遮断して、電子政府への被害を最小限にとどめました。この事案を受けて、2008年に首都タリンにNATOの研究施設「サイバーディフェンスセンター」を設置しています。 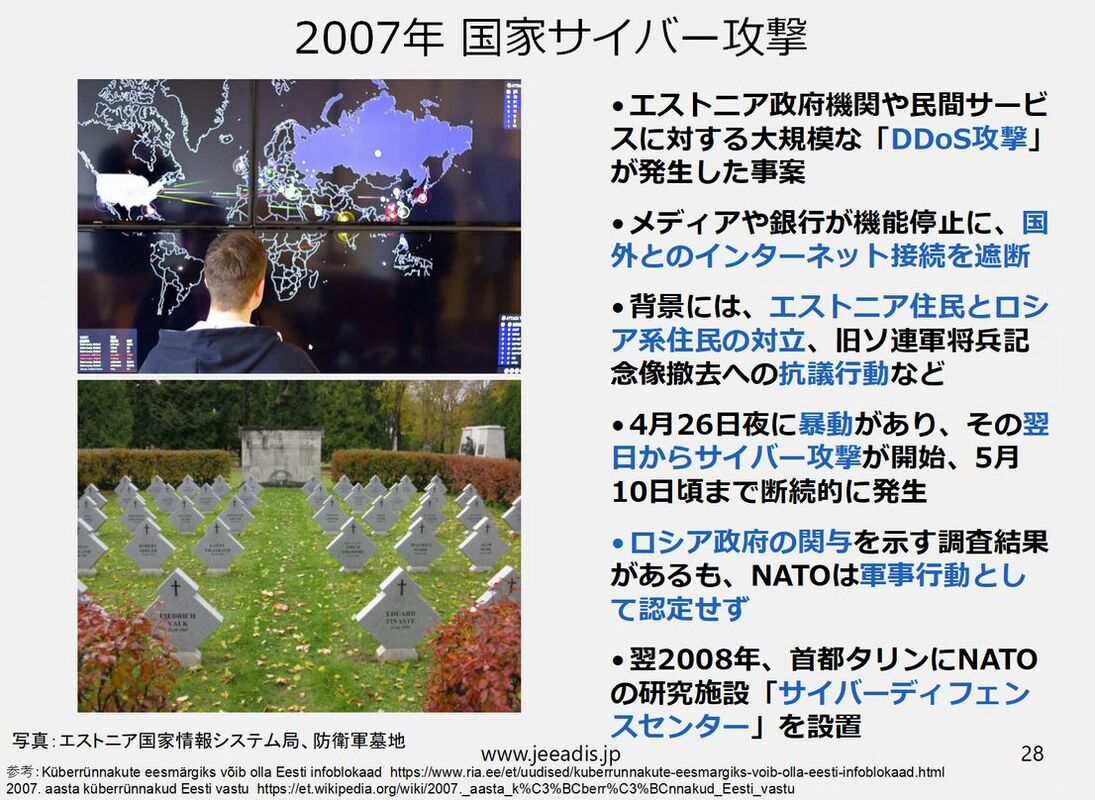 2007年の大規模サイバー攻撃の後、2008年の南オセチア戦争(ロシア-グルジア戦争)は、従来の戦闘領域(陸海空、宇宙)の主要な戦闘行動と同期した協調的なサイバースペース領域攻撃の最初のケースとされています。さらに、世界初の本格的なハイブリット戦と位置付けられる、2014年のクリミア危機(ロシアのクリミア侵攻)では、通信機器のサプライチェーンリスクが顕在化しました。こうした影響工作やハイブリット戦への対応策を検討する場として、NATO戦略的コミュニケーションセンターやハイブリッドCoEなどがあります。 中国の脅威については、「一帯一路」構想、サイバー強国戦略とデジタルシルクロード、デジタル人民元などの理解が必要になります。特に中国の国家安全保障に関する法律は、政治、国土、軍事、経済、文化、社会、科学技術、情報、生態系、資源、核と対象領域が広範囲に及んでいるので注意が必要です。 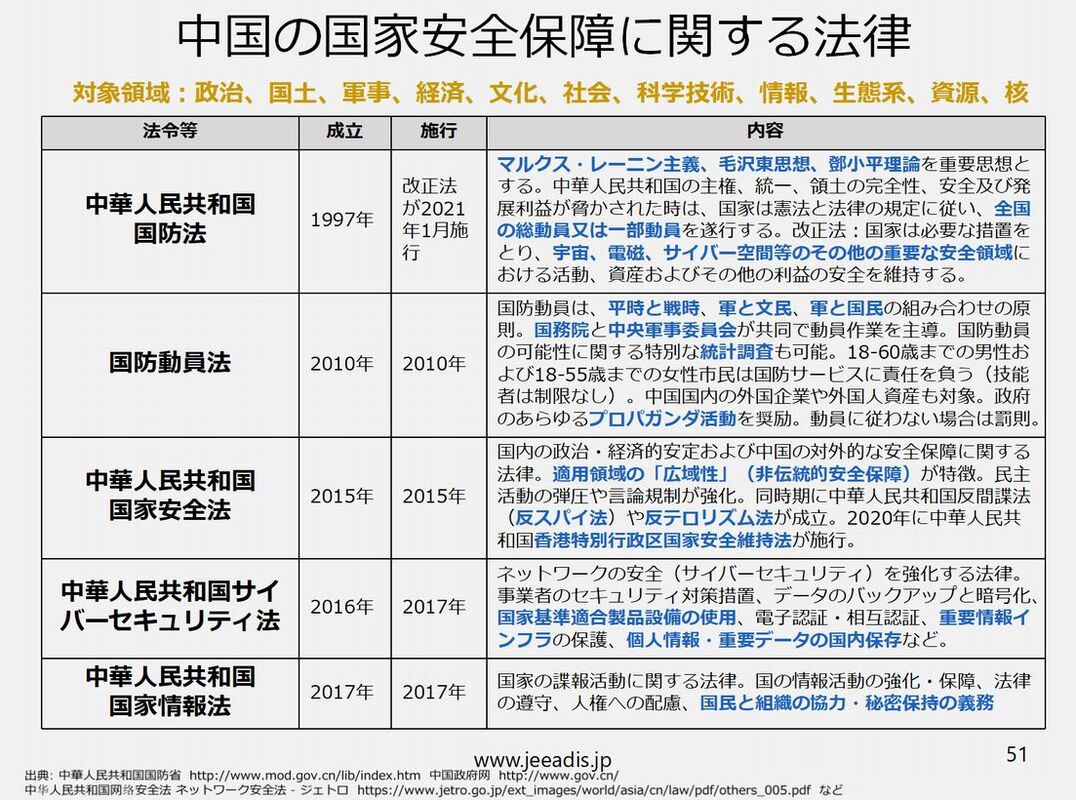 電子政府の安全保障については、私自身は次のように考えています。 分野を超えた様々な安全保障の問題に対して、電子政府を通じて、解決策や支援方法を提案・提供し、安全保障の向上に貢献することが、電子政府の重要な役割である。電子政府は重要情報インフラの一つであり、適切な情報セキュリティ対策は常に重要である。 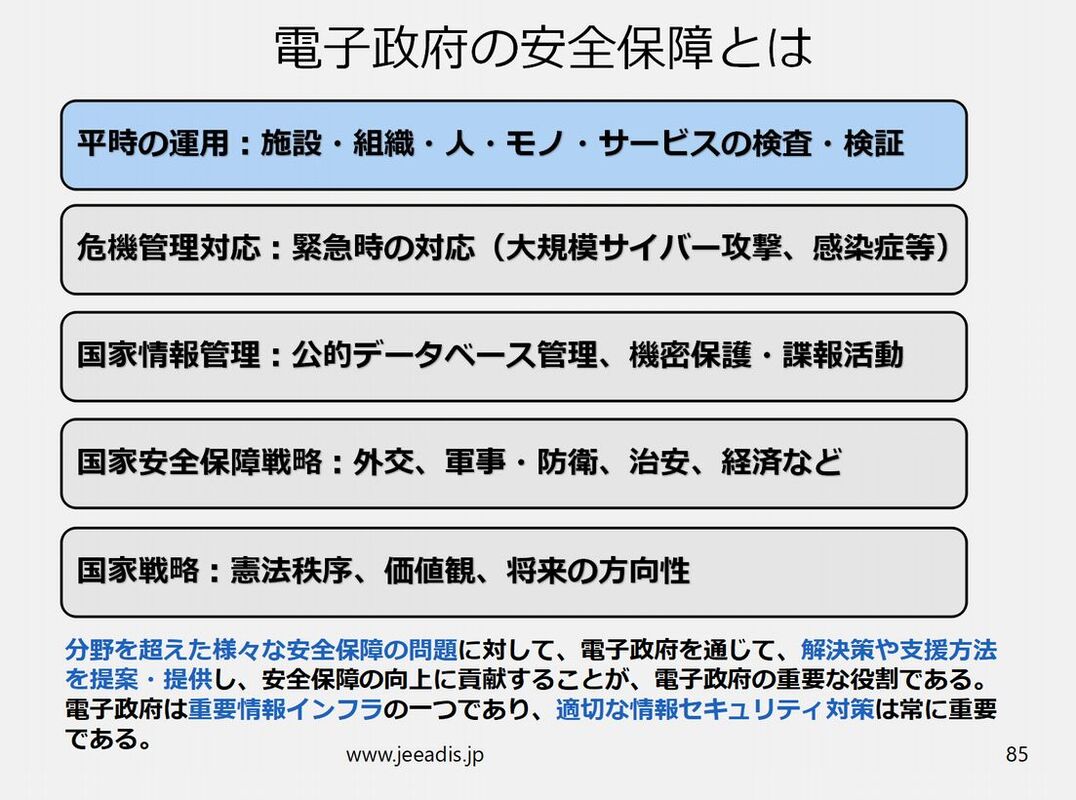 デジタル安全保障とトラスト問題については、次の通りです。
エストニアのデジタル国家から見た、日本の電子政府への提言は、次の通りです。
最後に、今回の勉強会の内容一覧を載せておきます。 1. 安全保障の概観
2. 電子政府と安全保障
3. 日本の課題
 Cybernetica社のサイバー専門家によって作成された「電子投票における生体認証(biometrics)の実装の分析(技術文書:バージョン1.1)」が公開されました。本文書を読み解くことで、エストニアの電子投票の仕組みの理解が深まる内容になっています。 電子投票における生体認証の実装(2021年7月2日:エストニア語) 技術的な実現可能性、法的な問題、開発作業量の評価などを含む本分析では、電子投票に顔認識(facial recognition)を実装することは可能だが、プライバシー侵害と技術の複雑さの増大により、現在の「メリットを上回る可能性のあるリスク」を追加しています。 電子投票システムの技術面を支援するエストニア情報システム局(RIA)の見解では、「現在、顔認識技術について合意されたセキュリティ基準はなく、一度に多数の人々によって使用されるという広範な公的慣行がない」ので、電子投票において顔認識を使用するためには、「プライバシー、アクセシビリティ、および一般的なサイバーセキュリティに関する長期的なテストと事前の公開討論が必要である」としています。電子投票での顔認識の利用については、かなり慎重であると考えて良いでしょう。私もこの見解は賢明であると思います。 エストニアでは、これまでに11回のインターネット投票が全国規模で実施されており、投票の検証や監査機能など、何度もシステムが改善されてきました。そのセキュリティの中心には、投票者を特定するデジタルID(デジタルアイデンティティ)があります。顔認識を利用する場合でも、投票者がIDカードの本人と同じであることを保証する必要があります。 顔認識については、エストニアでも電子公証などで既に導入実績がありますが、制御された環境での公証人が関与する電子公証と、多数の市民が様々な環境からリモートで参加する電子投票では、考えなければならないリスクシナリオや、顔認識導入によるシステム全体(規約の見直し、追加のハードウェア、使いやすさの低下など)への影響はかなり異なります。データ保護の影響評価など、GDPR上の措置も必要になります。 しかし、電子認証・署名の機能を持つIDカードの利用も、完璧ではありません。これまでに有罪判決はありませんが、介護施設における高齢者のIDカード利用で、施設長などが起訴されたことは何度かあります。また、モバイルデバイス上で実行されているマルウェアによるモバイルIDの悪用の理論的な可能性も認識されています。インターネット投票で、電子認証・署名に加えて、さらに顔認識を導入することで、より安全性が高まる可能性があります。注意:もちろん、電子認証・署名の代わりに顔認識を利用することではありません。 以前紹介したように、エストニアには「自動生体認証データベース(ABISデータベース)」が構築されているので、このABISデータベースに対して特定の顔写真データを照会することは可能です。ただし、ABISの顔写真データは独自の個人識別子を使っている(氏名や生年月日、個人識別コードを直接結び付けていない)ため、電子投票で利用する場合は少し工夫が必要になります。 インターネット投票に顔認識を導入する方法としては、顔認識の結果を投票への電子署名の一部に組み込んだり、顔認識結果のリンクを挿入したり、暗号化した顔写真を監査時に検証する等が考えられるでしょう。 電子投票は、エストニアの憲法で保障された選挙権(投票の自由、均一性、普遍性、直接性および秘密性の原則)の行使を、インターネット上でも実現するためにあります。この原点を忘れることなく、より便利で安全なインターネット投票とするために、今後のさらなる検証に期待したいと思います。 経済通信省の政府機関で、国の電子政府インフラサービスの開発・管理、政府のサイバーセキュリティなどを担当する、エストニア情報システム局(RIA)から「身分証明書写真の違法ダウンロード」について、2021年7月28日に報道発表がありました。
RIAでは、7月20日に政府ポータルの企業サービスにおける従業員のアクセス権限管理(代理機能)について、従業員データの管理不備(不適切なアクセス制御)があったことが発表されたばかりです。 エストニア情報システム局(RIA)は、日本で9月にスタートするデジタル庁と機能が重なる部分も多いので、日本のデジタル庁の役割を考える上で何かの参考になればと思います。 (1)事件の概要 「身分証明書写真の違法ダウンロード」についての概要は、次の通りです。
(2)悪用されたセキュリティの脆弱性 写真仲介サービスは、写真を取得するために5つのサブシステムによる追加の検証が必要になるように構成されていましたが、容疑者は、リクエストの正当性を適切に検証していないアプリケーションの脆弱性を発見し、これを悪用しました。その結果、容疑者は、個人名と個人識別コードの情報だけで、あたかも本人が自分の写真をリクエストしたようにシステムに誤った認識をさせて、写真仲介サービスから写真をダウンロードすることに成功したようです。 RIAの専門家は、同様のセキュリティ脆弱性を排除するために、写真仲介サービス以外のサービスについてもテストして、攻撃の可能性は検出されませんでしたが、引き続き検証・ 監視を続けるとしています。 今回の事件では、「偽のデジタル証明書を使用」とありますが、その詳細についての発表は今のところありません。考えられるのは、証明書の検証が不十分だったので「(本人の氏名と個人識別コードを含む)なんちゃってデジタル証明書」を「本人の正式なデジタル証明書」とシステムに認識させることが可能だったのではないかと推測されます。 (3)事件の発覚と対応の流れ 7月16日:認証サービスを管理する「SK ID Solutions」が、リクエスト数の増加をRIAに通知 7月21日:RIAは、追加の監視を通じて身分証明書DBからの写真データの大量ダウンロードを検出し、サービスを停止 7月22日:RIAは、ドキュメント内の写真がダウンロードされた可能性のあるIPアドレスを記録し、その情報を警察に転送 7月22日:RIAは、写真仲介サービスの制御メカニズムの操作の原因を特定するために内部検査を開始 7月23日:警察は、データをダウンロードした疑いのある男性を拘束し、最初の手続き上の措置を実行 7月23日:RIAは、脆弱性を修正した写真仲介サービスを再開。利用者は、これまで通り自分の身分証明書写真をダウンロード可能に 7月23-27日:RIAは、他のサービスで同様の攻撃の可能性をさらに確認 今回の事件で幸運だったのは、「容疑者がエストニア国内で活動していたため、早期に逮捕できたこと」と「ダウンロードされたデータが、容疑者が利用していたデータベースから他のコンピュータに送信された形跡がなかったこと」だと言えるでしょう。 ただし、データが他のコンピュータに送信された可能性を完全に排除できる段階ではないため、容疑者の犯行の動機などさらなる捜査・検証が必要になります。特に、オンライン面接等による本人確認(eKYC)などのサービスで悪用される可能性には、注意する必要があります。 事件が起きてしまったことは残念ですが、関係機関による日常的なセキュリティ監視と連絡連携が、適切に機能していることを確認できたことは、良い収穫だったのではないかと思います。 2021年7月15日、エストニアの身分証明書法に重要な改正がありました。
今回の改正により、これまで確立されていた「身分証明書データベース(15条の2)」に加えて、「自動生体認証データベース(ABISデータベース(15条の4))」が構築されることになります。ABISデータベースは、身分証明書の発行時に収集される生体認証データ(顔画像、指紋等のデータ)について、身分証明書データベースから切り分けて管理するものです。 ABISデータベースの生体認証データ(および経歴データ)により、個人を特定(識別)したり身元を確認したりすることができます。「個人の特定」と「身元の確認」は、異なる処理です。 「個人の特定」は、個人のID(本人識別)データとABISデータベース内のいくつかのデータセットを比較します。「身元の確認」は、個人の身元データと、その人に関して以前にABISデータベースに入力された身元データを比較します。 身元の確認と検証は、個人が誰なのか不明である、本人の身元に疑問がある、複数の人の身元データを使用していると疑う理由がある場合などに実施されます。 「身元の確認」は、いわゆる「成りすまし」や「背乗り(身分・戸籍の乗っ取り)」を防止する観点から重要な処理ですが、日本では実施されていません。「身元の確認」において不可欠な生体認証データが管理されていないからです。(遺体の身元確認はあります) 日本で「身元の確認」と言われているものの多くは、実際には「身分証明書等(本人確認書類)の確認」であり、エストニアの身分証明書法で定める「身元の確認」ではありません。身元確認の脆弱性は、北朝鮮による日本人拉致問題など重大な人権侵害を引き起こす原因にもなります。 「身元の確認」は、デジタルIDの信頼性とも深く関係しています。「身元の確認」ができない状況では、政府機関等によって発行されたデジタルIDであっても、赤の他人に発行されている可能性が高くなるからです。残念ながら、日本におけるトラスト制度の確立に向けた検討では、本質的な「身元の確認」については、ほとんど議論されていないように思います。 2021年現在、日本のパスポートは信頼度ランキングで世界1位になっています。外国工作員や犯罪者にとって、「成りすまし」や「背乗り(身分・戸籍の乗っ取り)」がしやすい日本は、まさに天国と言えるかもしれません。 エストニアでは、新型コロナに関するPCR検査の結果やワクチン接種の実施を証明できるデジタル証明書が発行されています。
新型コロナのデジタル証明書には、次の3種類があります。 1 EUデジタルCOVIDテスト証明書 2 EUデジタルCOVID感染証明書 3 EUデジタルCOVID免疫証明書 「EUデジタルCOVIDテスト証明書」は、Sars-Cov-2のPCR検査の陰性結果を証明し、「EUデジタルCOVID感染証明書」は、同PCR検査結果が陽性であったことを証明します。「EUデジタルCOVID免疫証明書」は、COVID-19の予防接種を受けていることを証明します。 デジタル証明書は、エストニアの全国医療データベースである「健康情報システム」に記録される医療データに基づいて発行されます。 デジタル証明書が欲しい人は、健康情報システムと連携する患者ポータルにログインして、デジタル証明書の作成を指示すると、EUの要件に準拠した証明書が作成されます。3つの言語(エストニア語、英語、ロシア語)に対応したデジタルドキュメント(PDFドキュメント)としてダウンロードでき、スマートフォン等の画面で提示したり、印刷して利用することができます。親が子供の証明書を必要とする場合など、法定代理人も作成できます。 EU共通のデジタル証明書には、改ざんから保護するためのデジタル署名付きのQRコードが含まれています。証明書をチェックする際に、QRコードがスキャンされ、署名が検証されます。 デジタル証明書は、EU全域で有効ですが、特定の国への入国等を許可するものではありません。入国等の条件は国によって異なりますが、デジタル証明書を使用することで、自己隔離などの特定の制限が免除されることがあります。 デジタルCOVID免疫証明書(予防接種証明書)には、個人データに加えて、証明書番号があり、予防接種を受けた病気(COVID-19)、有効成分、免疫準備、ワクチンの販売承認保有者、投与回数、免疫化の日付と国、証明書発行者の詳細などが記載されます。 エストニアでは現在、欧州医薬品庁によって承認された4つのワクチン(AZ、ファイザー、モダーナ、J&J)が接種されています。 |
Categories
すべて
Archives
7月 2026
|
||||
 RSSフィード